Buongiorno, non sono riuscito, per qualche ragione, a postare in una "discussione" già presente nella community, pertanto mi scuso in anticipo e provo ad aprirne una nuova.
Ricevo continuamente il seguente messaggio da "Sicurezza Windows": "Per motivi di protezione l'amministratore non ti consente l'accesso al contenuto da C:\Windows\System32\svchost.exe"
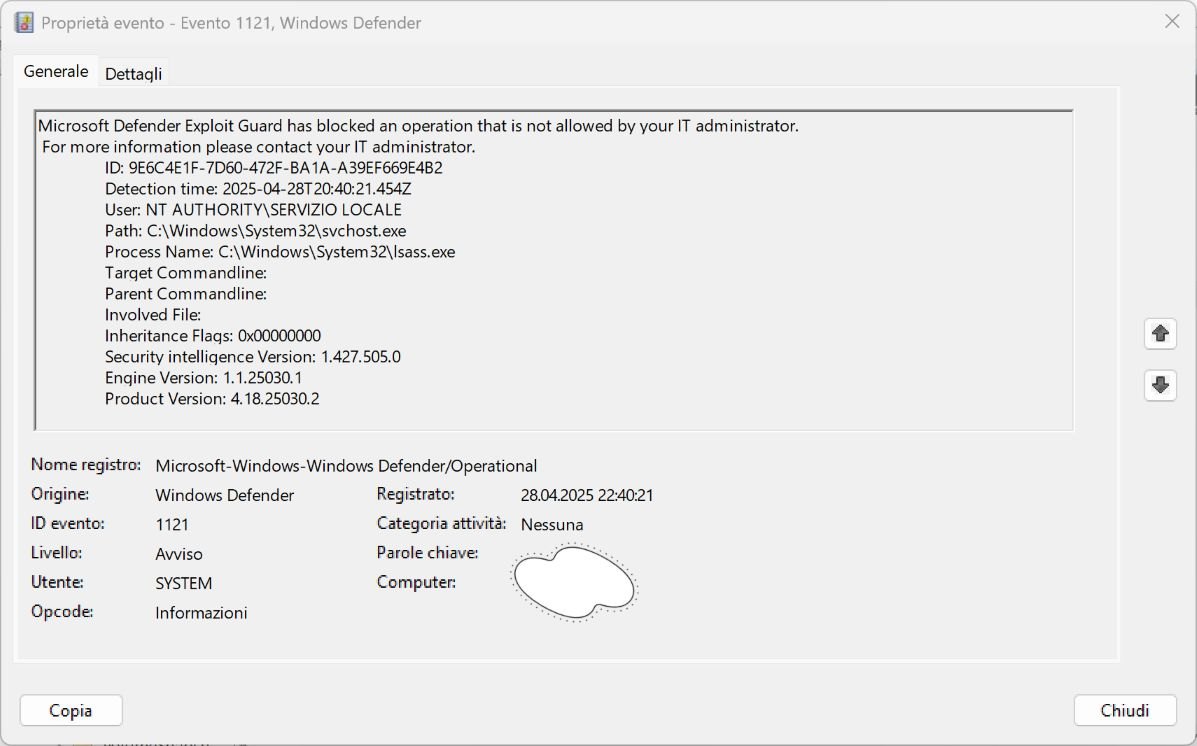
Fatto tutti i controlli anti malware del caso con Malwarebytes, AdvCleaner, Strumento di Rimozione Malware di Windows (mrt), scansione offline con Windows Defender, analizzato con TCPView e Process Explorer (Le numerose analisi di VirusTotal non hanno trovato infezioni). Da prompt dei comandi ho poi eseguito le seguenti 2 stringe per verificare l'integrità dei file di sistema (edit: "DISM.exe /Online /Cleanup-image /Restorehealth" e successivamente **** "sfc /scannow"). Nella "Cronologia di protezione di Windows Security" non risulta niente (non uso l'accesso controllato alle cartelle/disabilitato) mentre nel log eventi di Microsoft Defender ho la traccia di ogni volta che questo errore si è innescato, se riesco vi posto lo screenshot dal quale si evince il coinvolgimento del processo "lsass.exe".
Detto questo, non ho trovato nessuna evidenza che il mio pc sia infetto. Poi sono capitato su questa discussione (Reddit.com):
https://www.reddit.com/r/sysadmin/comments/1gloit6/defender_for_endpoint_blocks_lsassexe/
..ed il seguente messaggio di un utente che ha aperto un ticket e successiva risposta ufficiale da parte dei Microsoft devs:
*******************
*******************
I created a ticket with Microsoft and received this:
We've seen a number of cases where customers are reporting a large increase in hits for ASR rule "Block credential stealing from the Windows local security authority subsystem" and process svchost.exe.
Cause:
Please note that Microsoft Researcher team have gradually disabled the global exclusion for the svchost.exe on "Block credential stealing from the Windows local security authority subsystem" ASR rule. The gradual rollout was completed in around 2 months and as a result there is a gradual increase in the blocks for the svchost.exe process. Customers can ignore these blocks are they are not expected to adversely impact the functioning of any of the services on the device.
This is a known issue from Microsoft side and the dev team is currently working on it and there is no ETA as of now.
Please consider this as proof of evidence from our end.
*******************
*******************
Potrei avere un parere, può essere la stessa problematica esposta sopra? A me non sembra un infezione...
E' possibile che venga risolta con l'arrivo di qualche aggiornamento per Windows 11?
Grazie mille.
' cx='32' cy='32' r='32' /%3E%3Ctext x='50%25' y='55%25' dominant-baseline='middle' text-anchor='middle' fill='%23FFF' %3EA%3C/text%3E%3C/svg%3E)

