Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Catatan
Pencarian Azure AI tersedia melalui portal Azure, REST API, dan Azure SDK. Ini juga mendukung Foundry IQ, lapisan pengetahuan terkelola yang mengubah konten perusahaan menjadi pangkalan pengetahuan yang dapat digunakan kembali dan sadar izin untuk agen di portal Microsoft Foundry.
Penting
Fitur, kemampuan, atau properti yang ditandai (pratinjau) tidak tercakup dalam perjanjian tingkat layanan, tidak disarankan untuk beban kerja produksi, dan mungkin berubah atau dibatasi sebelum tersedia secara umum. Ketentuan pratinjau Pencarian Azure AI berlaku untuk semua fungsionalitas pratinjau, baik itu mandiri atau bagian dari fitur yang tersedia secara umum.
Mengaktifkan kunci yang dikelola pelanggan (CMK) menambahkan keamanan tambahan di atas enkripsi default saat tidak aktif saat menggunakan kunci yang dikelola Microsoft. Saat mengaktifkan CMK, Anda mengontrol kunci enkripsi yang digunakan untuk melindungi data Anda, termasuk kemampuan untuk:
- Memutar kunci pada jadwal yang ditentukan pelanggan
- Menonaktifkan atau mencabut kunci untuk memblokir akses ke konten terenkripsi (kunci cache mungkin bertahan hingga 60 menit)
- Mengaudit penggunaan kunci melalui pengelogan Azure Key Vault
Anda dapat membuat, menyimpan, dan mengelola kunci dengan menggunakan:
Azure Key Vault
Azure Key Vault Managed HSM (Hardware Security Module) Azure Key Vault Managed HSM adalah HSM tervalidasi FIPS 140-2 Level 3. Untuk bermigrasi dari Azure Key Vault ke HSM, putar kunci Anda dan pilih HSM Terpimpin untuk penyimpanan.
Artikel ini menjelaskan cara mengonfigurasi CMK untuk perlindungan tambahan data terenkripsi Anda di Pencarian Azure AI.
Penting
- Menambahkan kunci yang dikelola pelanggan (CMK) berlaku untuk enkripsi untuk data tidak aktif. Jika Anda perlu melindungi data yang digunakan, pertimbangkan untuk menggunakan komputasi rahasia.
Prasyarat
Pencarian Azure AI pada tingkat berbayar (Basic atau lebih tinggi, di wilayah mana pun).
Azure Key Vault dan brankas kunci dengan soft-delete dan perlindungan penghapusan diaktifkan. Atau, Azure Key Vault Managed HSM. Sumber daya ini dapat berada di langganan apa pun dan di penyewa yang berbeda. Instruksi ini mengasumsikan satu penyewa. Untuk konfigurasi lintas penyewa, lihat Mengonfigurasi pengelolaan kunci pelanggan lintas penyewa.
Jika Anda berencana untuk mengonfigurasi CMK tingkat layanan, gunakan REST API Search Management versi 2026-03-01-preview atau yang lebih baru. Untuk memeriksa apakah objek mewarisi kunci tingkat layanan, gunakan API sarana data versi 2026-05-01-preview atau yang lebih baru.
Kemampuan untuk menyiapkan izin untuk akses kunci dan untuk menetapkan peran. Untuk membuat kunci, Anda harus menjadi Key Vault Crypto Officer di Azure Key Vault atau Managed HSM Crypto Officer di Azure Key Vault Managed HSM.
Untuk menetapkan peran, Anda harus memiliki status Pemilik, Administrator Akses Pengguna, Administrator Kontrol Akses Berbasis Peran, atau ditetapkan pada peran kustom dengan izin Microsoft.Authorization/roleAssignments/write.
Mengonfigurasi CMK pada objek Pencarian Azure AI
Objek dengan data terenkripsi yang dapat dikonfigurasi dengan kunci yang dikelola pelanggan (CMK) mencakup indeks, daftar sinonim, pengindeks, sumber data, vektorizer, dan set keterampilan. Enkripsi secara komputasi mahal untuk didekripsi sehingga hanya konten sensitif yang dienkripsi.
Enkripsi dilakukan melalui:
Semua konten dalam indeks dan daftar sinonim.
Konten sensitif dalam pengindeks, sumber data, perangkat keterampilan, dan pemvektor. Konten sensitif mencakup string koneksi, deskripsi, identitas, kunci, dan input pengguna. Misalnya, set keterampilan dapat menyertakan kunci untuk layanan yang terhubung, dan beberapa keterampilan menerima input pengguna, seperti entitas kustom. Dalam kedua kasus, kunci dan input pengguna dienkripsi. Referensi apa pun ke sumber daya eksternal, seperti sumber data Azure atau model OpenAI Azure, juga dienkripsi.
Menambahkan kunci yang dikelola pelanggan ke objek harus terjadi saat objek baru dibuat. Penting untuk diingat:
Anda tidak dapat secara retroaktif menambahkan CMK ke objek yang ada. Jika Anda ingin menambahkan kunci yang dikelola pelanggan ke objek yang sudah ada, Anda harus menghapus dan membuat ulang objek tersebut dengan enkripsi diaktifkan.
Setelah CMK dikonfigurasi, enkripsi terjadi setiap kali layanan menulis data, termasuk data tidak aktif (penyimpanan jangka panjang) atau data cache sementara (penyimpanan jangka pendek). Untuk objek seperti sumber data, pengindeks, dan set keterampilan, definisi objek dienkripsi. Untuk indeks, dokumen terindeks itu sendiri (bukan hanya skema indeks) yang dienkripsi.
Meskipun Anda tidak dapat menambahkan enkripsi ke objek yang ada, Anda dapat mengubah semua bagian definisi enkripsi objek, termasuk beralih ke brankas kunci atau penyimpanan HSM yang berbeda, selama sumber daya berada di penyewa yang sama.
Enkripsi dengan CMK tidak dapat diubah. Anda dapat memutar kunci dan mengubah konfigurasi CMK, tetapi enkripsi indeks berlangsung selama masa pakai indeks. Setelah enkripsi dengan CMK, indeks hanya dapat diakses jika layanan pencarian memiliki akses ke kunci. Jika Anda mencabut akses ke kunci dengan menghapus atau mengubah penetapan peran, indeks tidak dapat digunakan dan layanan tidak dapat diskalakan hingga indeks dihapus atau akses ke kunci dipulihkan. Jika Anda menghapus atau memutar kunci, kunci terbaru di-cache hingga 60 menit.
Jika Anda memerlukan CMK di seluruh layanan pencarian Anda, tetapkan kebijakan penegakan.
Penegakan CMK dengan menggunakan Kebijakan Azure dan konfigurasi CMK pada tingkat layanan (yang masih dalam pratinjau) adalah pengaturan independen. Anda dapat menggunakan salah satu atau keduanya, tergantung pada kebutuhan Anda. Konfigurasi CMK tingkat layanan menerapkan kunci default ke objek baru, sementara penerapan Azure Policy memastikan bahwa semua objek mematuhi persyaratan enkripsi Anda. Jika Anda mengaktifkan kebijakan penegakan CMK tanpa kunci tingkat layanan, semua objek yang diaktifkan CMK harus menentukan kunci enkripsi mereka sendiri pada waktu pembuatan. Permintaan pembuatan objek yang menghilangkan konfigurasi CMK gagal.
Aktifkan CMK tingkat layanan pada objek baru secara default (pratinjau)
Mulai rilis pratinjau 2026-03-01, Anda dapat mengonfigurasi kunci yang dikelola pelanggan di tingkat layanan pada layanan Pencarian Azure AI itu sendiri. Fitur ini memungkinkan Anda mengonfigurasi kunci sekali dan menerapkannya ke semua objek yang baru dibuat secara default. Perlindungan tersebut menjaga data sensitif dalam layanan pencarian Anda tetap aman dengan kunci yang Anda kontrol, tanpa mengharuskan Anda menentukan informasi utama setiap kali Anda membuat objek. Dalam data plane API versi 2026-05-01-preview dan yang lebih baru, properti isServiceLevelKey pada encryptionKey membantu Anda menentukan apakah suatu objek mewarisi kunci level layanan atau menggunakan kunci level objek yang eksplisit.
Mengaktifkan CMK di tingkat layanan berarti:
Semua objek new yang dibuat pada layanan Pencarian Azure AI Anda secara otomatis menggunakan kunci yang dikelola pelanggan tingkat layanan secara default, sehingga Anda tidak perlu lagi menentukan detail kunci enkripsi secara eksplisit setiap kali Anda membuat objek.
Fitur ini bersifat opsional, dan Anda dapat terus mengonfigurasi CMK berdasarkan per objek. Anda juga dapat mengambil alih kunci tingkat layanan untuk objek individual dan memutar kunci tingkat layanan secara independen, memungkinkan Anda menggunakan kunci yang berbeda untuk objek yang berbeda sesuai kebutuhan.
Anda dapat mengambil alih kunci default ini dengan menentukan kunci baru untuk objek yang Anda buat. Kunci tingkat objek yang Anda tentukan mengambil alih kunci tingkat layanan default untuk objek tersebut.
Pilih antara CMK tingkat layanan dan tingkat objek
Gunakan CMK tingkat layanan secara default untuk menerapkan satu kunci di semua objek. Anda mengonfigurasi kunci sekali, dan objek baru mewarisi perlindungan tersebut secara otomatis.
Gunakan CMK tingkat objek untuk beban kerja yang memerlukan siklus hidup kunci independen. Konfigurasi CMK tingkat objek yang ada terus berfungsi tanpa perubahan. CMK tingkat layanan menyederhanakan manajemen kunci tetapi tidak mengganti CMK tingkat objek.
Pola perusahaan yang umum adalah mengonfigurasi kunci tingkat layanan untuk sebagian besar objek (indeks, pengindeks, sumber data, set keterampilan, vektorizer, dan peta sinonim). Beban kerja dengan persyaratan kepatuhan yang lebih ketat dapat mengonfigurasi kunci tingkat objek untuk mengelola akses, rotasi, dan pencabutan secara independen.
Langkah 1: Membuat kunci enkripsi
Gunakan Azure Key Vault atau Azure Key Vault Managed HSM untuk membuat kunci. Pencarian Azure AI enkripsi mendukung kunci RSA ukuran 2048, 3072 dan 4096. Untuk informasi selengkapnya tentang jenis kunci yang didukung, lihat Tentang kunci.
Sebaiknya tinjau tips ini sebelum Anda mulai.
Operasi yang diperlukan adalah Wrap, Unwrap, Encrypt, dan Decrypt.
Anda dapat buat brankas kunci menggunakan portal Azure, Azure CLI, atau Azure PowerShell.
Buka brankas kunci Anda di portal Azure.
PilihKunci> di sebelah kiri, lalu pilih Hasilkan/Impor.
Di panel Buat kunci , dari daftar Opsi, pilih Buat untuk membuat kunci baru.
Masukkan Nama untuk kunci Anda, dan terima default untuk properti kunci lainnya.
Secara opsional, atur kebijakan rotasi kunci untuk mengaktifkan rotasi otomatis.
Pilih Buat untuk memulai penyebaran.
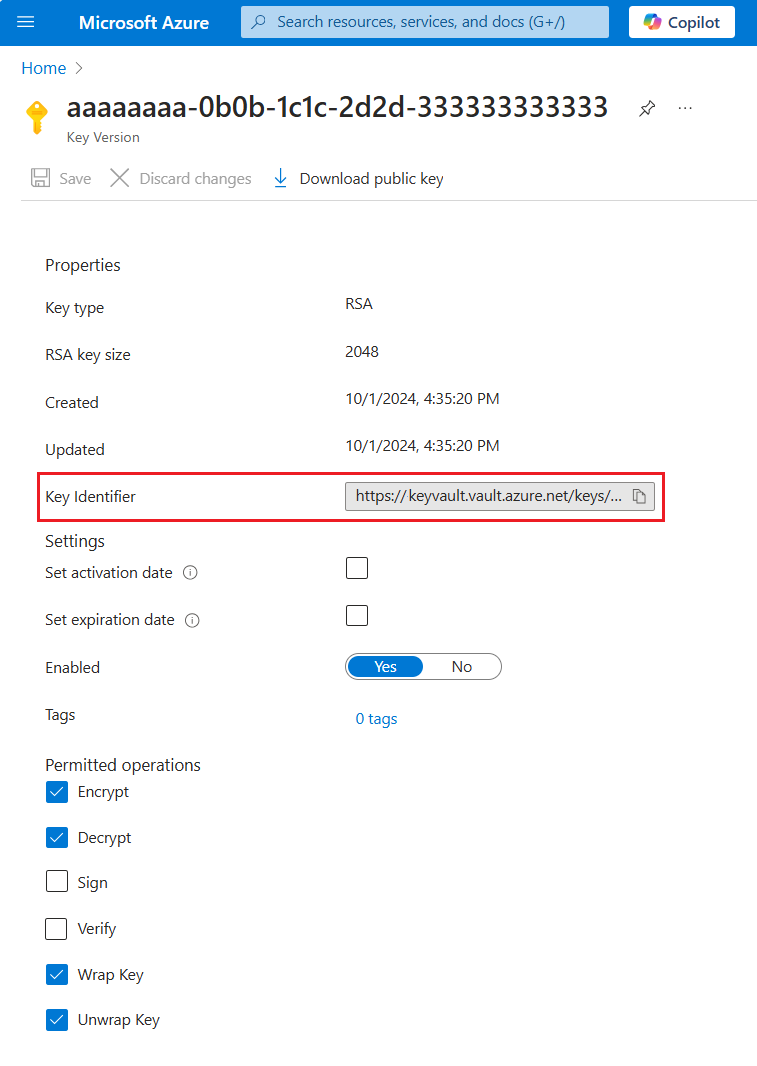
Setelah kunci dibuat, dapatkan pengidentifikasi kuncinya. Pilih kunci, pilih versi saat ini, lalu salin pengidentifikasi kunci. Ini terdiri dari nilai kunci Uri, nama kunci, dan versi kunci. Anda memerlukan pengidentifikasi untuk menentukan indeks terenkripsi di Pencarian Azure AI. Ingat bahwa operasi yang diperlukan adalah Bungkus, Buka Bungkus, Enkripsi, dan Dekripsi.
Langkah 2: Membuat prinsip keamanan
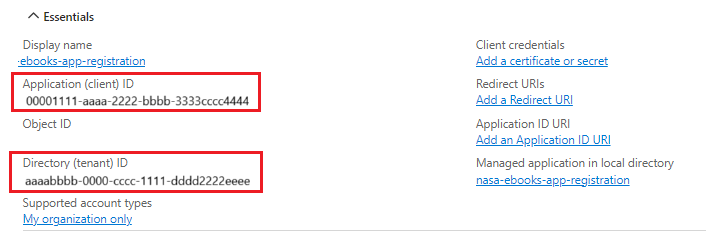
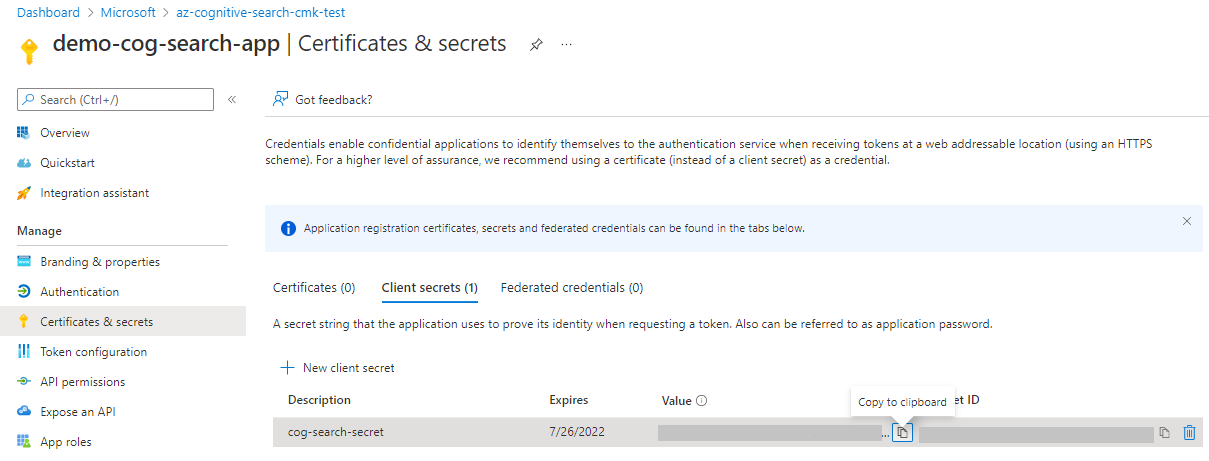
Buat prinsip keamanan yang digunakan layanan pencarian Anda untuk mengakses kunci enkripsi. Anda dapat menggunakan identitas terkelola dan penetapan peran, atau Anda dapat mendaftarkan aplikasi dan meminta layanan pencarian memberikan ID aplikasi atas permintaan.
Gunakan identitas dan peran terkelola. Anda dapat menggunakan identitas yang dikelola sistem atau identitas yang dikelola pengguna. Identitas terkelola memungkinkan layanan pencarian Anda mengautentikasi melalui Microsoft Entra ID, tanpa menyimpan kredensial (ApplicationID atau ApplicationSecret) dalam kode. Siklus hidup jenis identitas terkelola ini terkait dengan siklus hidup layanan pencarian Anda, yang hanya dapat memiliki satu identitas terkelola yang ditetapkan sistem. Untuk informasi selengkapnya tentang cara kerja identitas terkelola, lihat Apa identitas terkelola untuk sumber daya Azure.
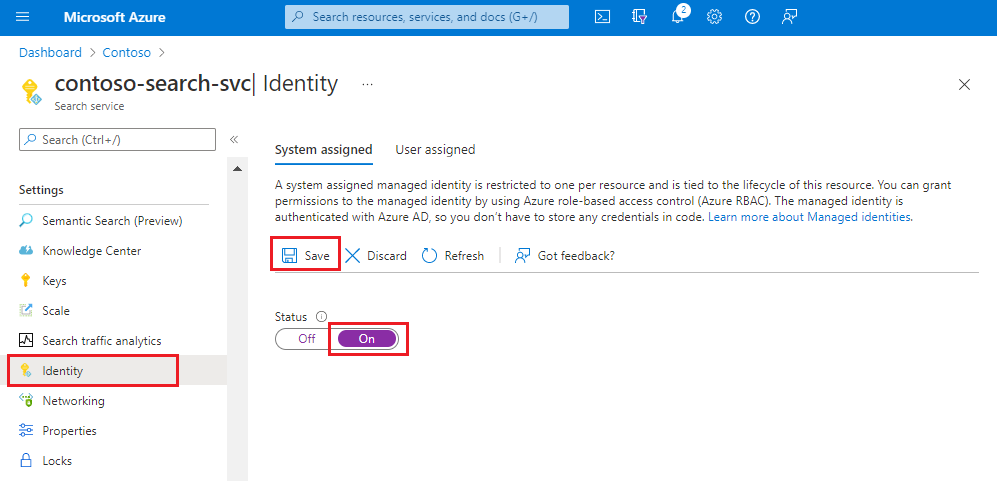
Aktifkan identitas terkelola yang ditetapkan sistem untuk layanan pencarian Anda. Ini adalah operasi dua klik: aktifkan dan simpan.
Langkah 3: Memberikan izin
Jika Anda mengonfigurasi layanan pencarian untuk menggunakan identitas terkelola, tetapkan peran yang memberinya akses ke kunci enkripsi.
Kontrol akses berbasis peran direkomendasikan melalui model izin Kebijakan Akses. Untuk informasi selengkapnya atau langkah-langkah migrasi, mulailah dengan Azure kontrol akses berbasis peran (Azure RBAC) vs. kebijakan akses (warisan).
Buka brankas kunci Anda di portal Azure.
Pilih Kontrol akses (IAM) dan pilih Tambahkan penetapan peran.
Pilih peran:
- Pada Azure Key Vault, pilih Key Vault Pengguna Enkripsi Layanan Kripto.
- Pada HSM Terkelola, pilih Pengguna Enkripsi Layanan Kripto HSM Terkelola.
Pilih identitas terkelola, pilih anggota, lalu pilih identitas terkelola layanan pencarian Anda. Jika Anda menguji secara lokal, tetapkan peran ini untuk diri Anda sendiri juga.
Pilih Review + Tetapkan.
Tunggu beberapa menit hingga penetapan peran bisa beroperasi sepenuhnya.
Key Vault firewall dan akses jaringan virtual untuk CMK
Pencarian Azure AI harus dapat mengakses kunci enkripsi di Azure Key Vault Anda.
Jika brankas kunci Anda menggunakan firewall atau pembatasan jaringan virtual, konfigurasikan salah satu opsi berikut:
- Perbolehkan akses dari jaringan terpilih yang menyertakan layanan pencarian Anda.
- Aktifkan Izinkan layanan Microsoft tepercaya untuk melewati firewall ini.
Ketika fitur bypass layanan tepercaya diaktifkan, Pencarian Azure AI dapat mengakses kunci tersebut sebagai layanan tepercaya dengan menggunakan identitas terkelola, meskipun akses jaringan publik dibatasi.
Jika firewall memblokir akses dan fitur bypass untuk layanan tepercaya tidak diaktifkan, Pencarian Azure AI tidak dapat mengambil kunci tersebut dan operasi yang bergantung pada CMK akan gagal.
Langkah 4: Menambahkan informasi kunci enkripsi ke objek Pencarian Azure AI
Saat Anda membuat objek terenkripsi, masukkan URI brankas kunci, nama kunci, dan versi kunci. Jika Anda menggunakan aplikasi Microsoft Entra ID untuk autentikasi, masukkan juga ID aplikasi dan rahasia.
Untuk menambahkan kunci yang dikelola pelanggan ke objek pencarian, ini dapat berupa indeks, pengindeks, sumber data, set keterampilan, vektorizer, atau peta sinonim, Anda dapat mengonfigurasi kunci di tingkat layanan atau di tingkat objek.
Tingkat layanan: Dengan menyiapkan kunci yang dikelola pelanggan di tingkat layanan, kunci tersebut diterapkan secara default ke semua objek pencarian yang baru dibuat. Ini tidak berlaku untuk objek pencarian yang sudah ada sebelumnya.
Tingkat objek: Anda juga dapat menentukan kunci unik baru di tingkat objek saat membuat objek pencarian baru. Definisi kunci tingkat objek ini mengambil alih kunci tingkat layanan default.
Caution
Saat memperbarui konfigurasi kunci yang dikelola pelanggan antara definisi kunci tingkat layanan atau tingkat objek, pertahankan sumber daya dari konfigurasi sebelumnya yang tersedia hingga pembaruan menyebar ke seluruh layanan. Menghapus identitas, menghapus brankas kunci, atau mencabut kunci terlalu cepat dapat mencegah beberapa komponen layanan mendekripsi data yang masih bergantung pada konfigurasi sebelumnya.
Untuk mengonfigurasi CMK pada objek, gunakan portal Azure, API REST LayananSearch, atau Azure SDK.
Saat membuat objek baru di portal Azure, Anda dapat menentukan kunci yang dikelola pelanggan yang telah ditentukan sebelumnya di brankas kunci. Portal Azure memungkinkan Anda mengaktifkan enkripsi dengan CMK untuk:
- Indeks
- Sumber data
- Pengindeks
Untuk menggunakan portal Azure, brankas kunci dan kunci harus ada, dan Anda harus menyelesaikan langkah-langkah sebelumnya untuk akses resmi ke kunci.
Di portal Azure, kumpulan keahlian didefinisikan dalam tampilan JSON. Gunakan JSON yang ditampilkan dalam contoh REST API untuk menyediakan kunci yang dikelola pelanggan pada set keterampilan.
Buka layanan pencarian Anda di portal Azure.
Di bawah Manajemen pencarian, pilih Indeks, Pengindeks, atau Sumber Data.
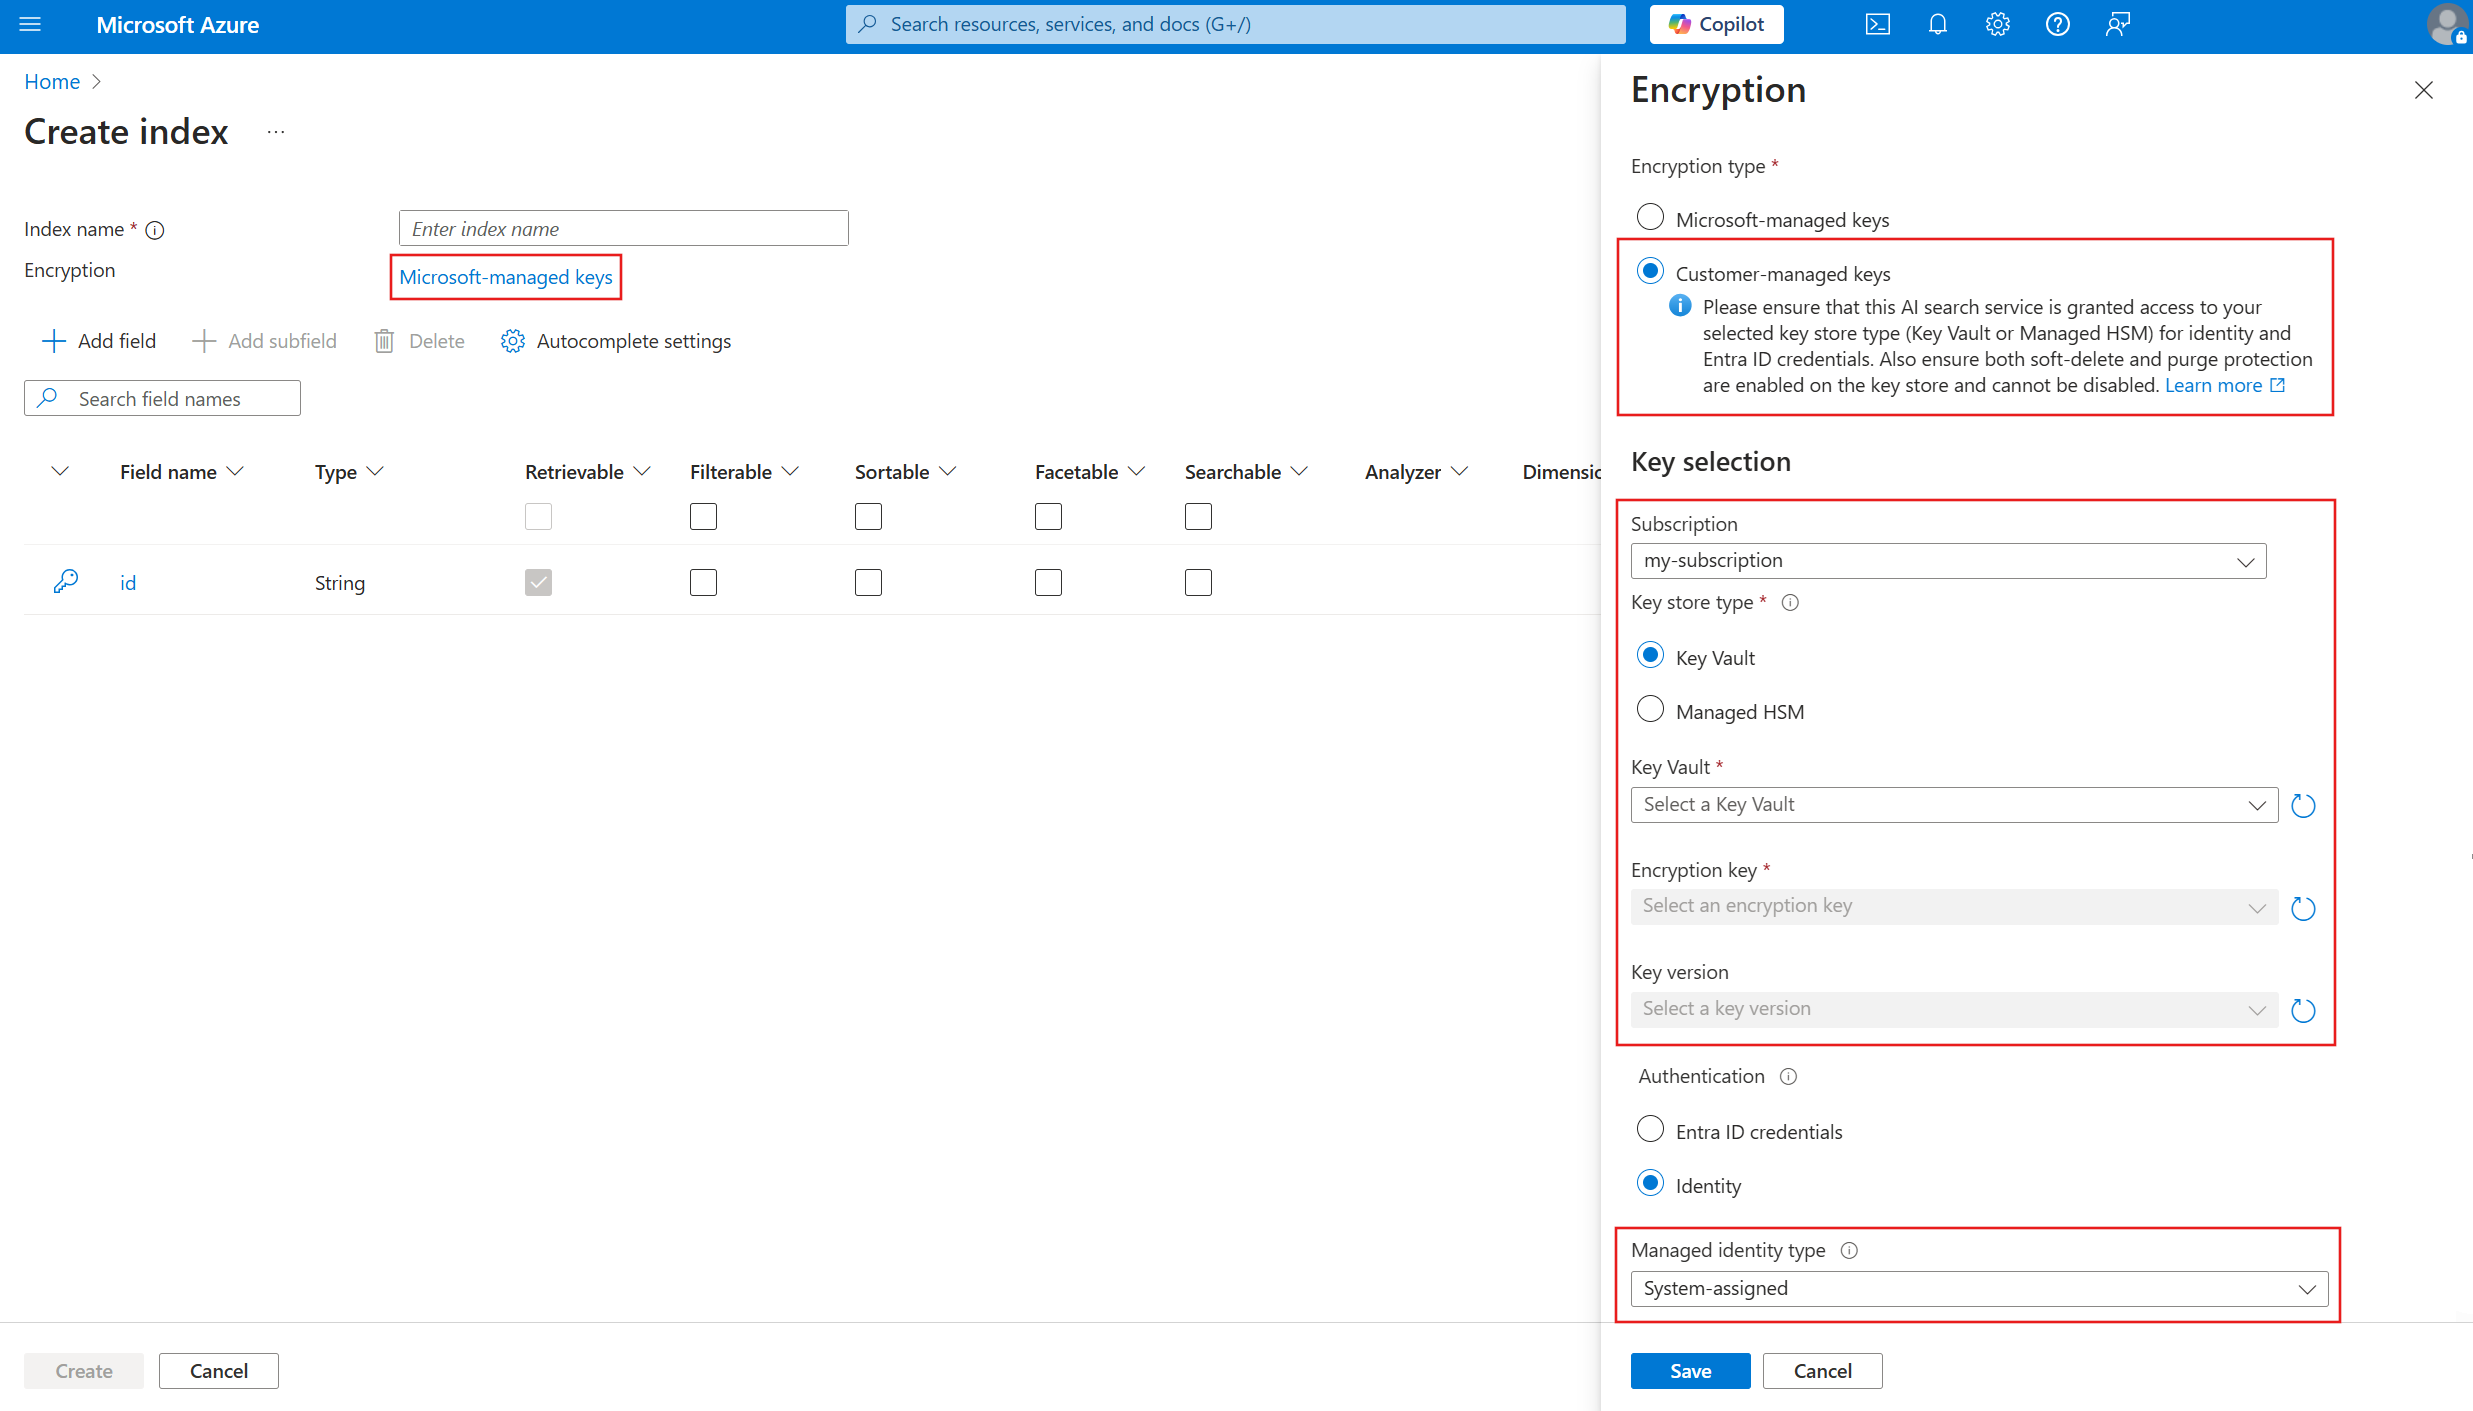
Tambahkan objek baru. Dalam definisi objek, pilih enkripsi yang dikelola Microsoft.
Pilih Kunci yang dikelola pelanggan dan pilih langganan, vault, kunci, dan versi Anda.
Penting
Konten terenkripsi dalam Pencarian Azure AI dikonfigurasi untuk menggunakan kunci tertentu dengan versi tertentu. Jika Anda mengubah kunci atau versi, objek harus diperbarui untuk menggunakannya sebelum Anda menghapus yang sebelumnya. Gagal melakukannya membuat objek tidak dapat digunakan. Anda tidak akan dapat mendekripsi konten jika kunci hilang.
Mengonfigurasi CMK di tingkat layanan (versi pratinjau)
Untuk mengaktifkan konfigurasi CMK tingkat layanan, gunakan SEARCH Management REST API atau paket Azure SDK yang diperbarui untuk mendukung Rest API Search Management versi 2026-03-01-preview atau yang lebih baru. Portal Azure belum mendukung fitur ini. Saat mengaktifkan CMK di tingkat layanan, Anda tidak menambahkan enkripsi ke objek yang ada, tetapi Anda menerapkan kunci yang sama secara default ke semua objek yang baru dibuat dalam layanan kecuali Anda menentukan kunci tingkat objek yang berbeda untuk mengambil alih default tingkat layanan.
Saat ini, portal Azure tidak mendukung enkripsi tingkat layanan. Gunakan REST API secara langsung.
Periksa apakah objek pencarian mewarisi CMK tingkat layanan
Untuk memeriksa apakah objek pencarian menggunakan kunci yang dikelola pelanggan yang dikonfigurasi di tingkat layanan sebagai default atau kunci unik yang dikelola pelanggan yang dikonfigurasi di tingkat objek, periksa status enkripsi yang diwariskan dengan menggunakan isServiceLevelKey properti .
Saat ini, portal Azure tidak mendukung enkripsi tingkat layanan. Gunakan REST API secara langsung.
Langkah 5: Uji enkripsi
Untuk memverifikasi enkripsi berfungsi, cabut kunci enkripsi, kueri indeks (seharusnya tidak dapat digunakan), lalu kembalikan kunci enkripsi.
Gunakan portal Azure untuk tugas ini. Pastikan Anda memiliki penetapan peran yang memberikan akses baca kepada kunci.
Pada halaman Azure Key Vault, pilih Objects>Keys.
Pilih kunci yang Anda buat, lalu pilih Hapus.
Pada halaman Pencarian Azure AI, pilih Manajemen Pencarian>Indeks.
Pilih indeks Anda dan gunakan Search Explorer untuk menjalankan kueri. Anda seharusnya mengalami error.
Kembali ke halaman Azure Key Vault Objects>Keys.
Pilih Kelola kunci yang dihapus.
Pilih kunci Anda, lalu pilih Pulihkan.
Kembali ke indeks Anda di Pencarian Azure AI dan jalankan ulang kueri. Anda akan melihat hasil pencarian. Jika Anda tidak melihat hasil langsung, tunggu sebentar dan coba lagi.
Menyiapkan kebijakan untuk memberlakukan kepatuhan CMK
Azure kebijakan membantu menegakkan standar organisasi dan menilai kepatuhan dalam skala besar. Pencarian Azure AI memiliki dua kebijakan bawaan opsional yang terkait dengan CMK. Kebijakan ini berlaku untuk layanan pencarian baru dan yang sudah ada.
| Efek | Deskripsi |
|---|---|
| AuditIfNotExists | Memeriksa kepatuhan kebijakan: apakah objek memiliki kunci yang dikelola pelanggan yang ditentukan, dan merupakan konten yang dienkripsi. Efek ini berlaku untuk layanan yang ada dengan konten. Ini dievaluasi setiap kali objek dibuat atau diperbarui, atau sesuai jadwal evaluasi. Pelajari lebih lanjut... |
| Menyangkal | Memeriksa penegakan kebijakan: apakah layanan pencarian memiliki SearchEncryptionWithCmk yang diatur ke Enabled. Efek ini hanya berlaku untuk layanan baru, yang harus dibuat dengan enkripsi diaktifkan. Layanan yang ada tetap beroperasi tetapi Anda tidak dapat memperbaruinya kecuali Anda menambal layanan. Tidak ada alat yang digunakan untuk menyediakan layanan yang mengekspos properti ini, jadi ketahuilah bahwa pengaturan kebijakan membatasi Anda pada penyiapan terprogram. |
Menetapkan kebijakan
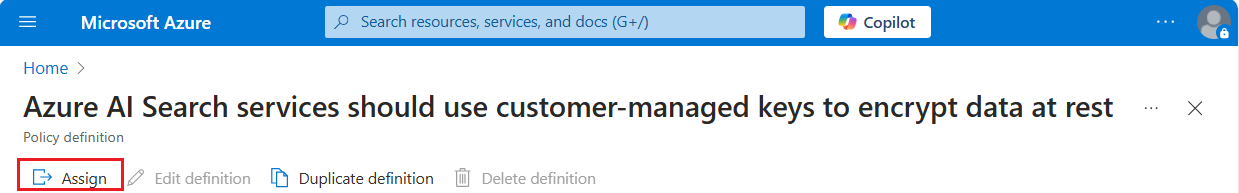
Di portal Azure, navigasikanlah ke kebijakan bawaan lalu pilih Tetapkan.
Berikut adalah contoh kebijakan AuditIfExists di portal Azure:
Atur cakupan kebijakan dengan memilih langganan dan grup sumber daya. Kecualikan layanan pencarian apa pun yang kebijakannya tidak boleh berlaku.
Menerima atau mengubah nilai default. Pilih Tinjau + buat, lalu pilih Buat.
Mengaktifkan penegakan kebijakan CMK
Saat Anda menetapkan kebijakan ke grup sumber daya di langganan Anda, kebijakan tersebut akan segera berlaku. Kebijakan audit menandai sumber daya yang tidak sesuai, tetapi kebijakan Tolak mencegah pembuatan dan pembaruan layanan pencarian yang tidak patuh. Bagian ini menjelaskan cara membuat layanan pencarian yang sesuai atau memperbarui layanan agar sesuai. Untuk membawa objek agar sesuai, mulai dari langkah pertama artikel ini.
Membuat layanan pencarian yang sesuai
Untuk layanan pencarian baru, buat dengan SearchEncryptionWithCmk diatur ke Enabled.
Baik portal Azure maupun alat baris perintah (Azure CLI dan Azure PowerShell) tidak menyediakan properti ini secara asli, tetapi Anda dapat menggunakan Management REST API untuk menyediakan layanan pencarian dengan definisi kebijakan CMK.
Contoh ini berasal dari Kelola layanan Pencarian Azure AI Anda dengan REST API, dimodifikasi untuk menyertakan properti SearchEncryptionWithCmk.
### Create a search service (provide an existing resource group)
@resource-group = my-rg
@search-service-name = my-search
PUT https://management.azure.com/subscriptions/{{subscriptionId}}/resourceGroups/{{resource-group}}/providers/Microsoft.Search/searchServices/{{search-service-name}}?api-version=2025-05-01 HTTP/1.1
     Content-type: application/json
     Authorization: Bearer {{token}}

    {
        "location": "North Central US",
        "sku": {
            "name": "basic"
        },
        "properties": {
            "replicaCount": 1,
            "partitionCount": 1,
            "hostingMode": "default",
            "encryptionWithCmk": {
                "enforcement": "Enabled"
        }
      }
    }
Memperbarui layanan pencarian yang sudah ada
Untuk layanan pencarian yang sudah ada yang sekarang tidak sesuai, patch menggunakan Services - Perbarui API atau perintah Azure CLI az resource update. Memperbaiki layanan memulihkan kemampuan untuk memperbarui properti layanan pencarian.
PATCH https://management.azure.com/subscriptions/<your-subscription-Id>/resourceGroups/<your-resource-group-name>/providers/Microsoft.Search/searchServices/<your-search-service-name>?api-version=2025-05-01

{
  "properties": {
      "encryptionWithCmk": {
          "enforcement": "Enabled"
      }
  }
}
Memutar atau memperbarui kunci enkripsi
Gunakan instruksi berikut untuk memutar kunci atau untuk bermigrasi dari Azure Key Vault ke Modul Keamanan Perangkat Keras (HSM).
Untuk rotasi kunci, gunakan kemampuan autorotasi Azure Key Vault. Jika Anda menggunakan rotasi otomatis, hilangkan versi kunci dalam definisi objek. Kunci terbaru digunakan, bukan versi tertentu.
Saat Anda mengubah kunci atau versinya, perbarui objek apa pun yang menggunakan kunci untuk menggunakan nilai baru sebelum Anda menghapus nilai lama. Jika tidak, objek menjadi tidak dapat digunakan karena tidak dapat didekripsi.
Jika Anda mengonfigurasi CMK di tingkat layanan, menggilir kunci tingkat layanan berlaku untuk objek yang baru dibuat di masa depan. Objek yang sudah mewarisi kunci tingkat layanan sebelumnya secara otomatis mengambil kunci baru, sehingga Anda tidak perlu memperbaruinya. Namun, jika Anda memiliki objek yang dikonfigurasi dengan kunci tingkat objek yang juga ingin Anda putar, maka Anda perlu memperbarui objek tersebut untuk menggunakan kunci baru.
Kunci di-cache selama 60 menit. Ingat ini saat menguji dan memutar kunci.
Tentukan kunci yang digunakan oleh indeks atau peta sinonim.
Buat kunci baru di brankas kunci, tetapi biarkan kunci asli tersedia. Dalam langkah ini, Anda dapat beralih dari brankas kunci ke HSM.
Perbarui properti encryptionKey pada indeks atau peta sinonim untuk menggunakan nilai baru. Hanya objek yang awalnya dibuat dengan properti ini yang dapat diperbarui untuk menggunakan nilai yang berbeda.
Nonaktifkan atau hapus kunci sebelumnya di brankas kunci. Pantau akses kunci untuk memverifikasi bahwa kunci baru sedang digunakan.
Untuk alasan performa, layanan pencarian menyimpan kunci hingga beberapa jam. Jika Anda menonaktifkan atau menghapus kunci tanpa menyediakan kunci baru, kueri terus berfungsi sementara hingga cache kedaluwarsa. Namun, setelah layanan pencarian tidak dapat lagi mendekripsi konten, Anda mendapatkan pesan ini: "Access forbidden. The query key used might have been revoked - please retry."
tips Key Vault
Jika Anda baru mengenal Azure Key Vault, tinjau panduan cepat ini untuk mempelajari tugas dasar: Tetapkan dan ambil rahasia dari Azure Key Vault menggunakan PowerShell.
Gunakan brankas kunci sebanyak yang Anda butuhkan. Kunci terkelola dapat berada di brankas kunci yang berbeda. Layanan pencarian dapat memiliki beberapa objek terenkripsi, masing-masing dienkripsi dengan kunci enkripsi yang dikelola pelanggan yang berbeda, disimpan di brankas kunci yang berbeda.
Gunakan Azure tenant yang sama sehingga Anda dapat mengambil kunci terkelola melalui penetapan peran dan menyambung melalui sistem atau identitas yang dikelola pengguna. Untuk informasi selengkapnya tentang membuat penyewa, lihat Menyiapkan penyewa baru.
Jika Azure Key Vault Anda diamankan dengan firewall, pastikan untuk mengaktifkan Perbolehkan layanan Microsoft tepercaya untuk melewati firewall ini sehingga Pencarian Azure AI dapat mengakses kunci.
Aktifkan perlindungan pembersihan dan penghapusan lunak pada brankas kunci. Karena sifat enkripsi dengan kunci yang dikelola pelanggan, tidak ada yang dapat mengambil data Anda jika kunci Azure Key Vault Anda dihapus. Untuk mencegah kehilangan data yang disebabkan oleh penghapusan kunci Key Vault yang tidak disengaja, perlindungan penghapusan sementara dan penghapusan menyeluruh harus diaktifkan pada key vault. Penghapusan sementara diaktifkan secara default, sehingga Anda hanya akan mengalami masalah jika Anda sengaja menonaktifkannya. Perlindungan penghapusan menyeluruh tidak diaktifkan secara default, tetapi diperlukan untuk enkripsi dengan CMK di Pencarian Azure AI.
Aktifkan pengelogan pada brankas kunci sehingga Anda dapat memantau penggunaan kunci.
Aktifkan autorotasi kunci atau ikuti prosedur ketat selama rotasi rutin kunci pada brankas kunci, rahasia aplikasi, dan pendaftaran. Selalu perbarui semua konten terenkripsi untuk menggunakan rahasia dan kunci baru sebelum menghapus yang lama. Jika Anda melewatkan langkah ini, konten Anda tidak dapat didekripsi.
Bekerja dengan konten terenkripsi
Dengan menggunakan CMK, Anda mungkin mengalami latensi untuk pengindeksan dan kueri karena proses enkripsi/dekripsi tambahan. Pencarian Azure AI tidak mencatat aktivitas enkripsi, tetapi Anda dapat memantau akses kunci melalui pengelogan brankas kunci.
Kami menyarankan agar Anda mengaktifkan pengelogan sebagai bagian dari konfigurasi brankas kunci.
Tambahkan pengaturan diagnostik di brankas kunci yang menggunakan ruang kerja untuk penyimpanan data.
Pilih audit atau semuaLog untuk kategori, beri nama pengaturan diagnostik, lalu simpan.
FAQs
Dapatkah saya mengubah objek pencarian antara kunci yang dikelola pelanggan yang ditentukan di tingkat layanan dan kunci yang dikelola pelanggan yang ditentukan di tingkat objek?
- Yes. Saat Anda mengonfigurasi CMK tingkat layanan, setiap objek pencarian baru menggunakan kunci tersebut secara default. Jika Anda mengonfigurasi kunci yang berbeda pada definisi tingkat objek, kunci tingkat objek lebih diprioritaskan daripada kunci tingkat layanan. Jika Anda menghapus definisi kunci tingkat objek, objek pencarian akan default kembali ke kunci yang dikelola pelanggan yang ditentukan di tingkat layanan.
Langkah berikutnya
Jika Anda tidak terbiasa dengan arsitektur keamanan Azure, tinjau dokumentasi keamanan Azure, dan khususnya, artikel ini: