Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Catatan
Pencarian Azure AI tersedia melalui portal Azure, REST API, dan Azure SDK. Ini juga mendukung Foundry IQ, lapisan pengetahuan terkelola yang mengubah konten perusahaan menjadi pangkalan pengetahuan yang dapat digunakan kembali dan sadar izin untuk agen di portal Microsoft Foundry.
Artikel ini menjelaskan cara menyiapkan koneksi pengindeks ke aplikasi Azure Function menggunakan kemampuan autentikasi bawaan Azure App Service, yang juga dikenal sebagai "Easy Auth." Aplikasi Azure Function adalah solusi yang bagus untuk menghosting API Web Kustom yang dapat digunakan layanan Pencarian Azure AI untuk memperkaya konten yang diserap selama pengindeks berjalan atau, jika Anda menggunakan model penyematan kustom untuk vektorisasi terintegrasi, vektorisasi konten dalam kueri pencarian.
Anda dapat menggunakan identitas terkelola yang ditetapkan sistem atau ditetapkan pengguna dari layanan pencarian untuk mengautentikasi terhadap aplikasi Azure Function. Pendekatan ini mengharuskan menyiapkan pendaftaran aplikasi ID Microsoft Entra untuk digunakan sebagai penyedia autentikasi untuk aplikasi Azure Function, yang dijelaskan dalam artikel ini.
Prasyarat
- Identitas terkelola untuk layanan pencarian Anda.
Mengonfigurasi aplikasi ID Microsoft Entra sebagai penyedia autentikasi
Untuk menggunakan ID Microsoft Entra sebagai penyedia autentikasi ke aplikasi Azure Function, pendaftaran aplikasi harus dibuat. Ada dua opsi: buat secara otomatis melalui aplikasi Azure Function itu sendiri atau gunakan aplikasi yang ada. Untuk mempelajari selengkapnya tentang langkah-langkah ini, lihat dokumentasi App Service.
Terlepas dari opsi , pastikan bahwa pendaftaran aplikasi dikonfigurasi per langkah-langkah berikut untuk memastikannya kompatibel dengan Pencarian Azure AI.
Pastikan pendaftaran aplikasi memiliki URI ID aplikasi yang dikonfigurasi
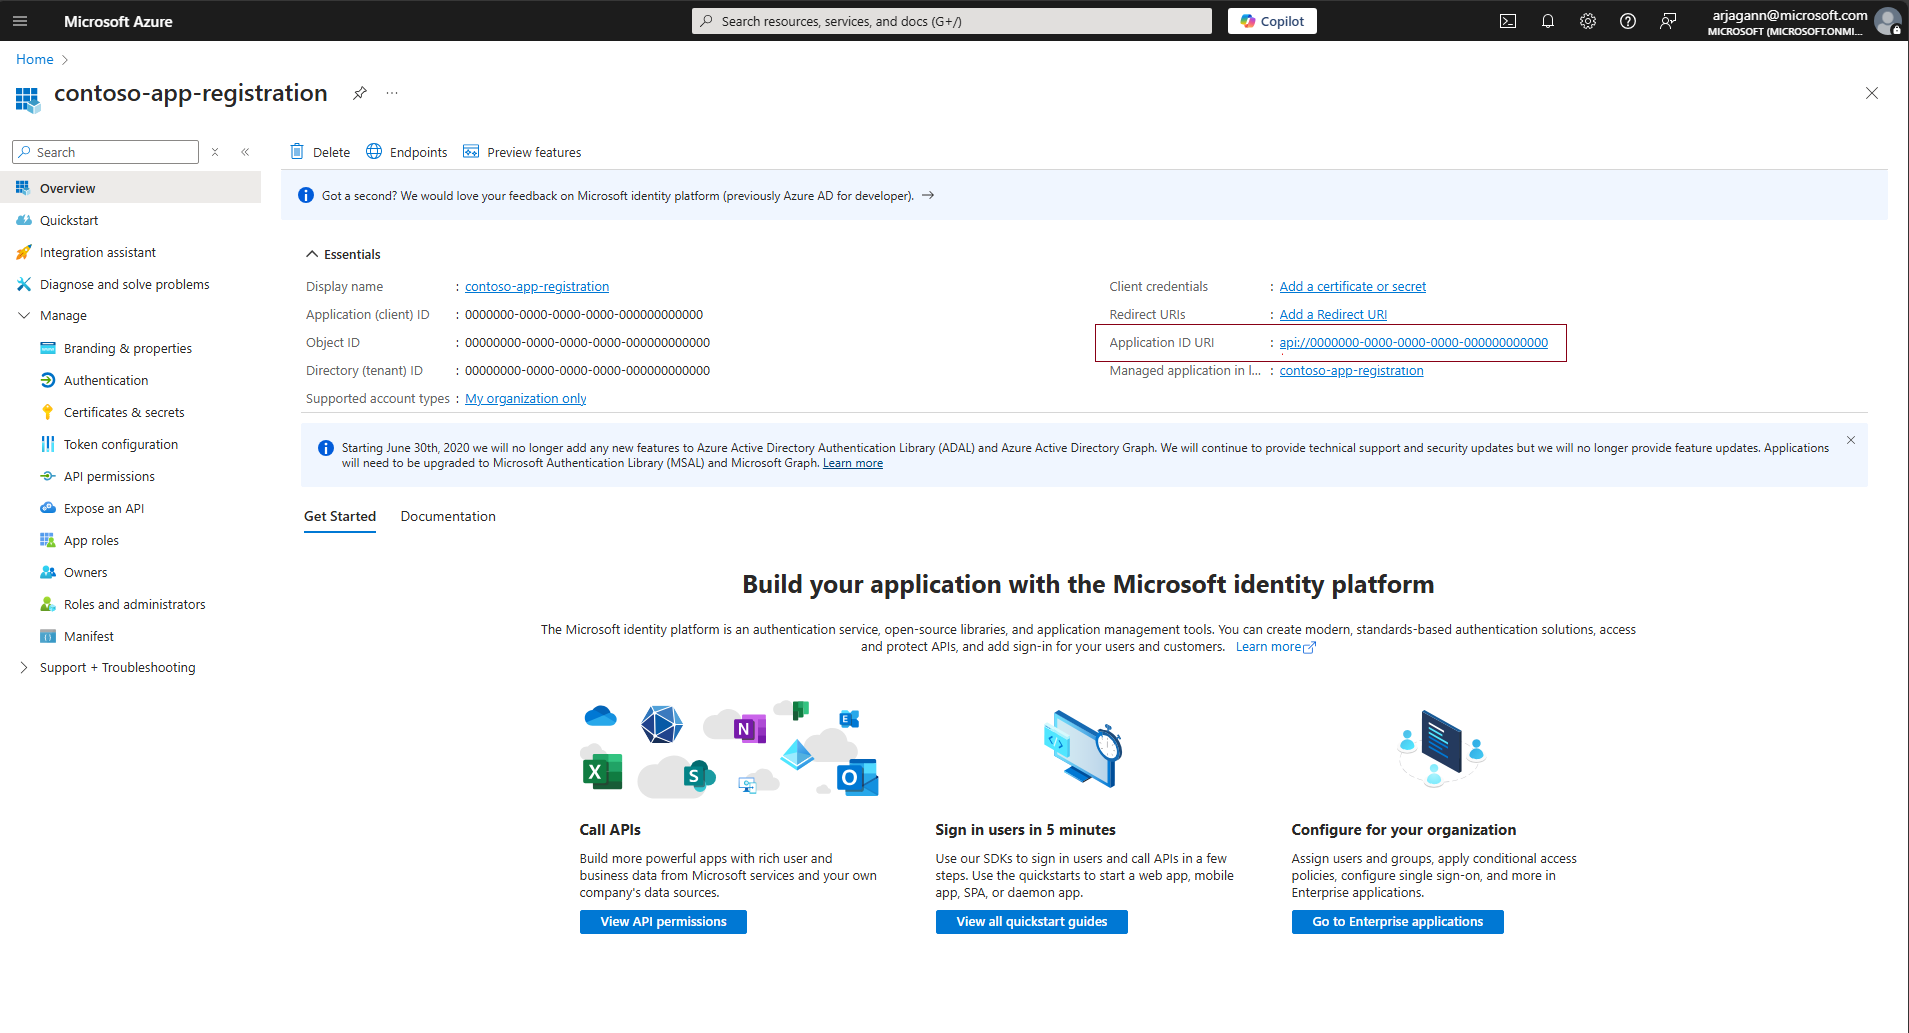
Pendaftaran aplikasi harus dikonfigurasi dengan URI ID aplikasi, yang dapat digunakan sebagai audiens token dengan aplikasi Azure Function dan Pencarian Azure AI. Konfigurasikan dalam format api://<applicationId>. Ini dapat dilakukan dengan menavigasi ke bagian Gambaran Umum pendaftaran aplikasi dan mengatur bidang URI ID Aplikasi.
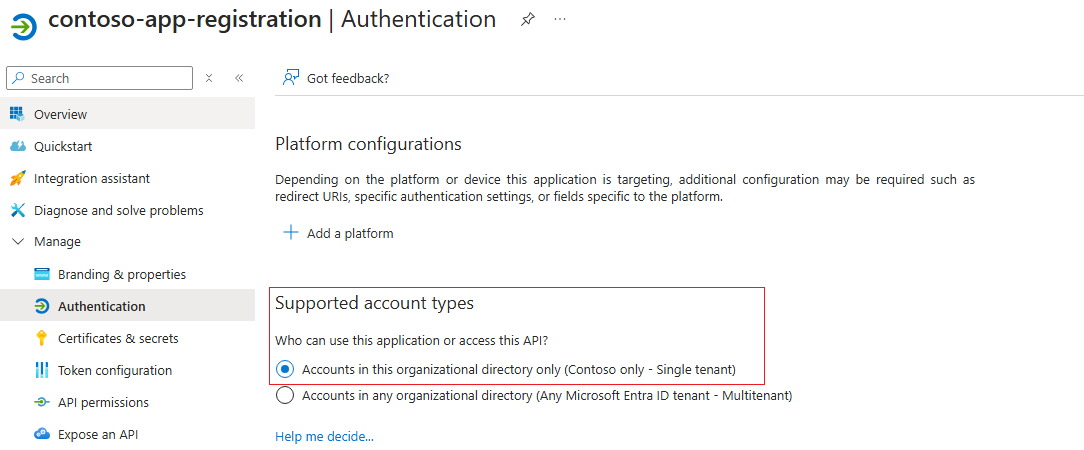
Mengatur jenis akun yang didukung untuk autentikasi
Buka bagian Autentikasi pendaftaran aplikasi dan konfigurasikan jenis akun yang didukung sehingga hanya akun di direktori organisasi yang sama dengan pendaftaran aplikasi yang dapat menggunakannya untuk autentikasi.
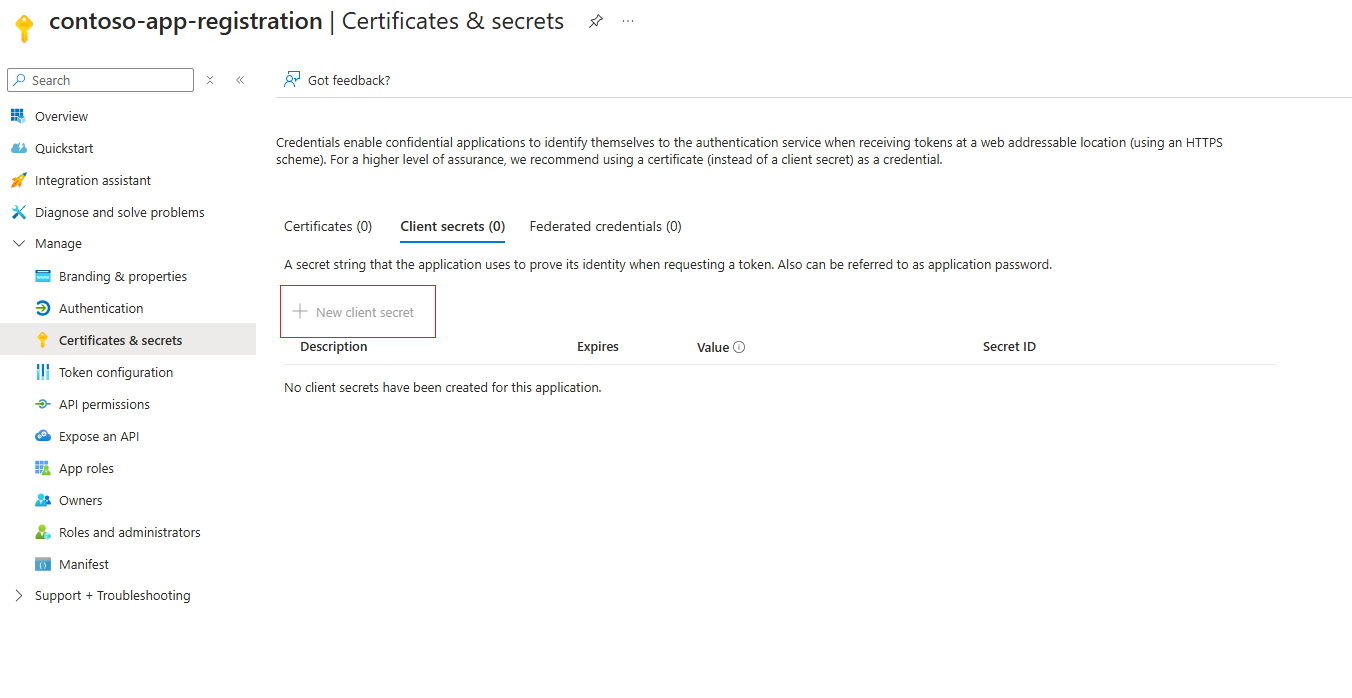
(Opsional) Mengonfigurasi rahasia klien
App Service merekomendasikan penggunaan rahasia klien untuk aplikasi penyedia autentikasi. Autentikasi masih berfungsi tanpa rahasia klien, selama izin yang didelegasikan disiapkan. Untuk menyiapkan rahasia klien, navigasikan ke bagian Sertifikat & rahasia pendaftaran aplikasi, dan tambahkan Rahasia klien baru seperti yang dijelaskan dalam artikel ini.
Menambahkan cakupan untuk mendelegasikan izin
Navigasi ke bagian Mengekspos API dan konfigurasikan pendaftaran aplikasi agar memiliki cakupan yang mendelegasikan izin admin dan pengguna ke dalamnya, untuk memastikan bahwa api kompatibel dengan alur autentikasi pengindeks.
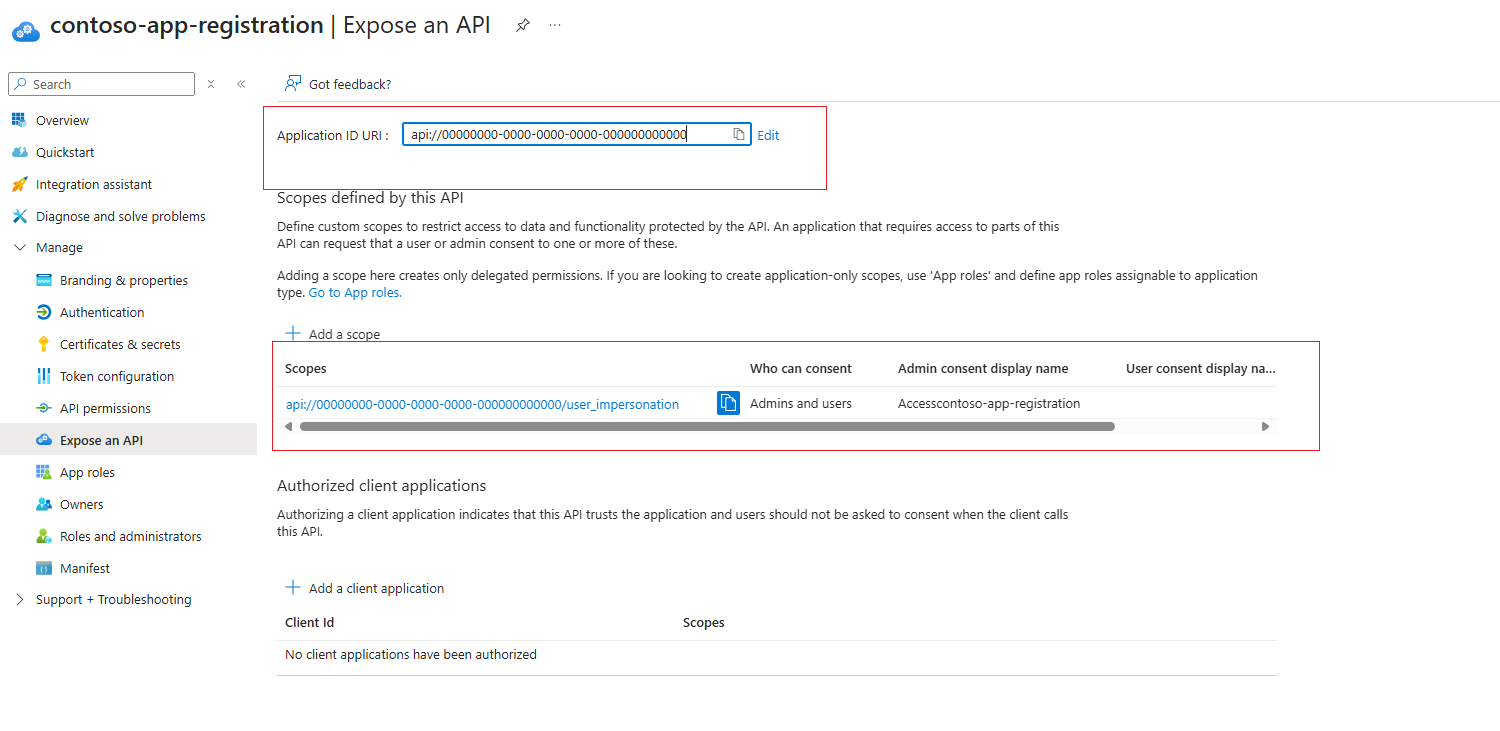
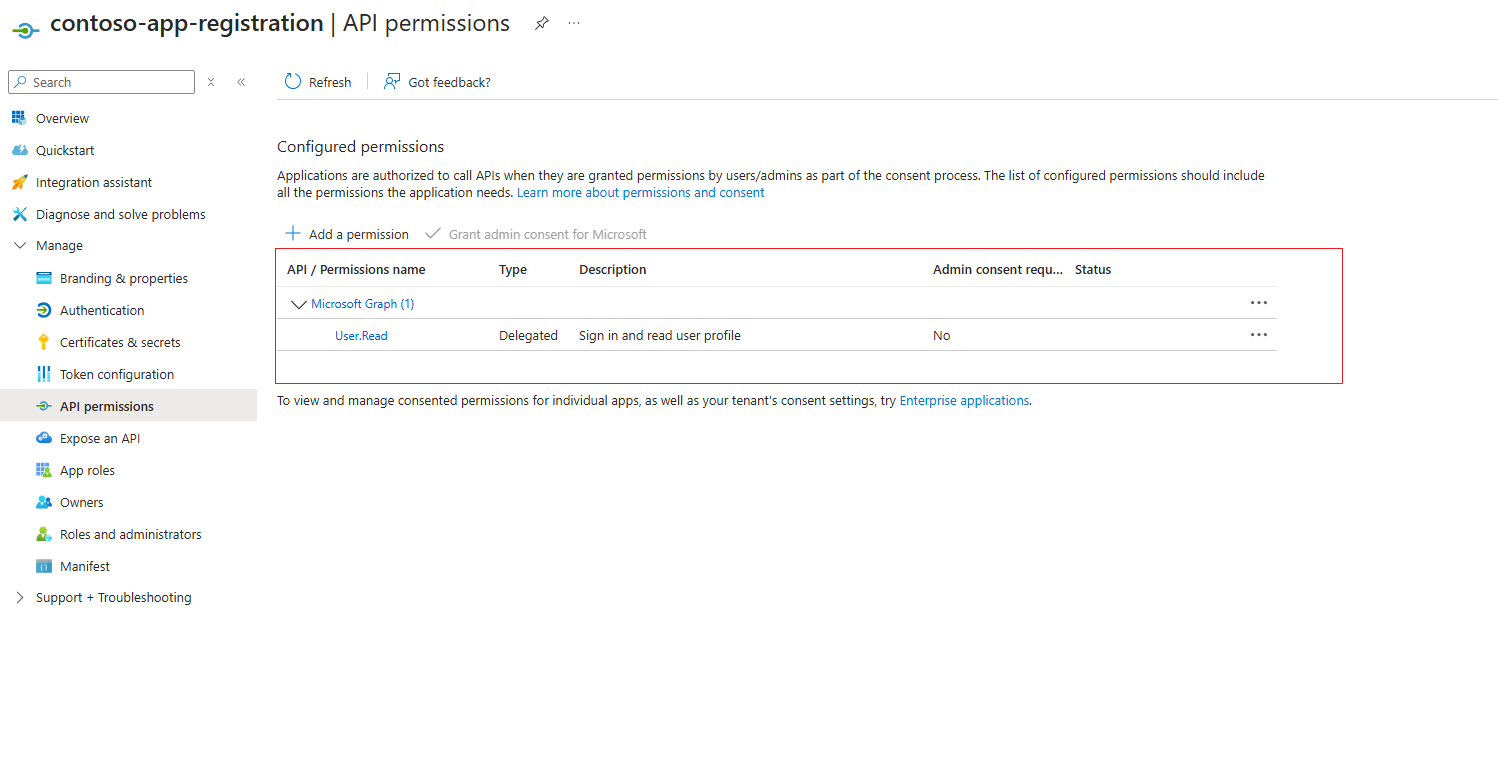
Setelah cakupan izin yang didelegasikan disiapkan, Anda akan melihat di bagian izin API dari pendaftaran aplikasi bahwa API User.Read di Microsoft.Graph telah diatur.
Mengonfigurasi penyedia autentikasi ID Microsoft Entra di aplikasi Azure Function
Dengan aplikasi klien yang terdaftar dengan spesifikasi sebelumnya, autentikasi ID Microsoft Entra untuk aplikasi Azure Function dapat disiapkan dengan mengikuti dokumentasi App Service. Navigasi ke bagian Autentikasi aplikasi Azure Function untuk menyiapkan detail autentikasi.
Pastikan pengaturan berikut dikonfigurasi untuk memastikan bahwa Pencarian Azure AI dapat berhasil mengautentikasi ke aplikasi Azure Function.
Mengonfigurasi pengaturan autentikasi
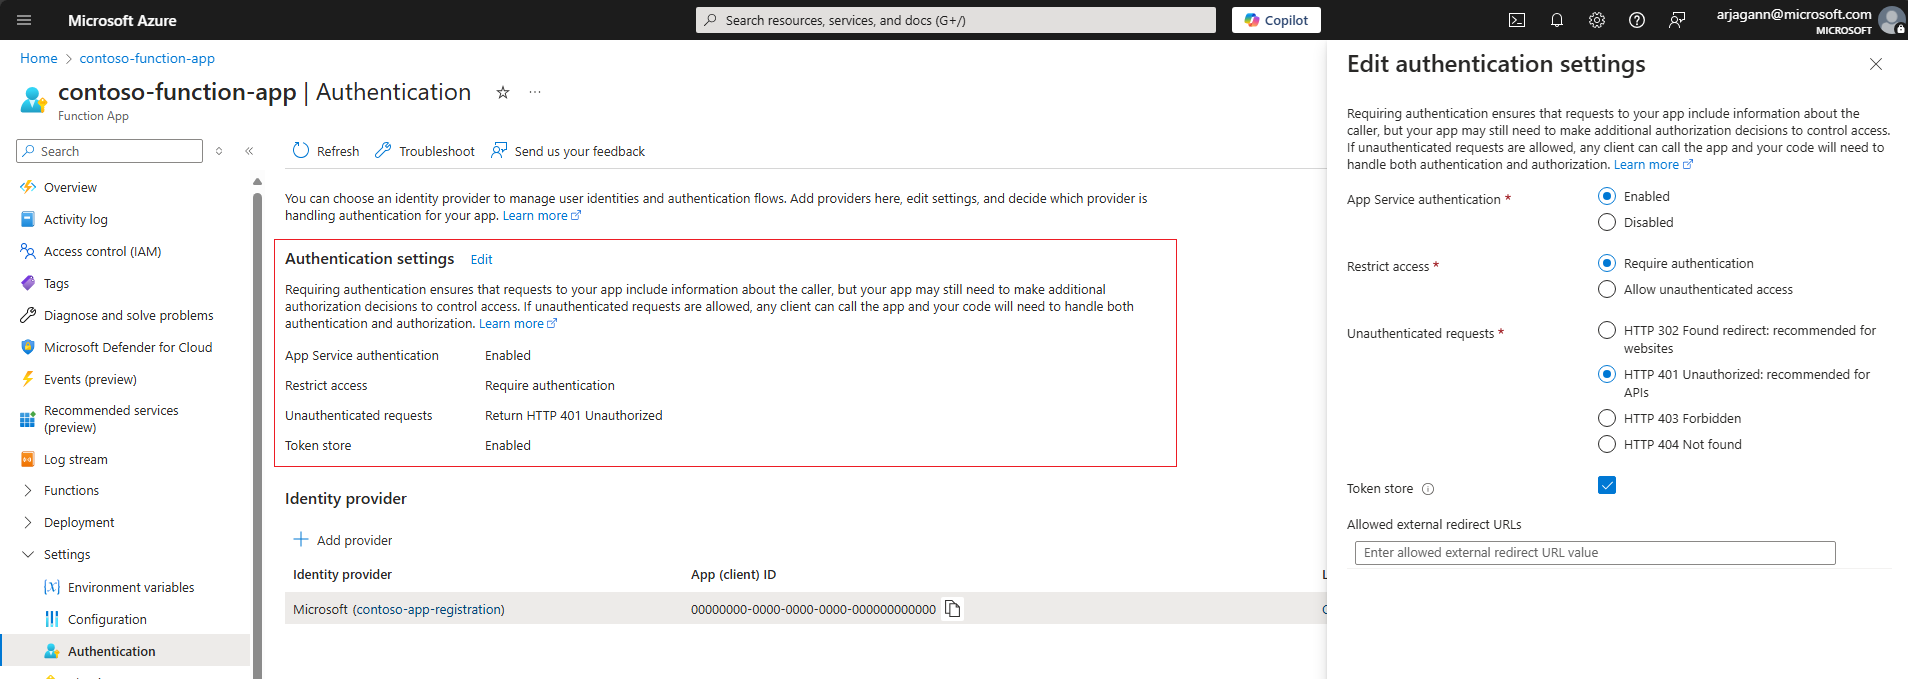
- Pastikan bahwa autentikasi App Servicediaktifkan
- Membatasi akses ke aplikasi Azure Function untuk Memerlukan autentikasi
- Untuk permintaan yang tidak diautentikasi, pilih HTTP 401: Tidak sah
Cuplikan layar berikut menyoroti pengaturan spesifik ini untuk contoh aplikasi Azure Function.
Menambahkan penyedia autentikasi ID Microsoft Entra
- Tambahkan ID Microsoft Entra sebagai penyedia autentikasi untuk aplikasi Azure Function.
- Buat pendaftaran aplikasi baru atau pilih pendaftaran aplikasi yang dikonfigurasi sebelumnya. Pastikan dikonfigurasi sesuai dengan panduan di bagian sebelumnya dari dokumen ini.
- Pastikan bahwa di bagian Allowed token audiences, URI ID aplikasi registrasi aplikasi ditentukan. Harus dalam format
api://<applicationId>yang sesuai dengan konfigurasi pada pendaftaran aplikasi yang dibuat sebelumnya. - Jika mau, Anda dapat mengonfigurasi pemeriksaan lain untuk membatasi akses khusus ke pengindeks.
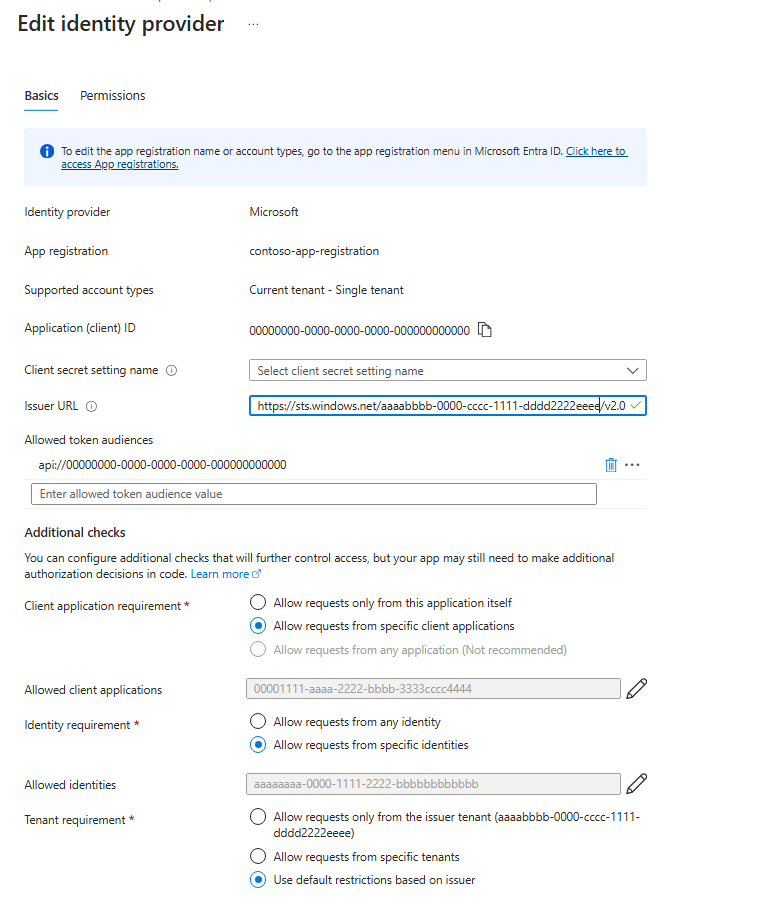
Mengonfigurasi pemeriksaan lain
- Pastikan bahwa ID Objek (utama) dari identitas layanan Pencarian Azure AI tertentu ditentukan sebagai persyaratan Identitas dengan memeriksa opsi Izinkan permintaan dari identitas tertentu dan memasukkan ID Objek (utama) di bagian identitas.
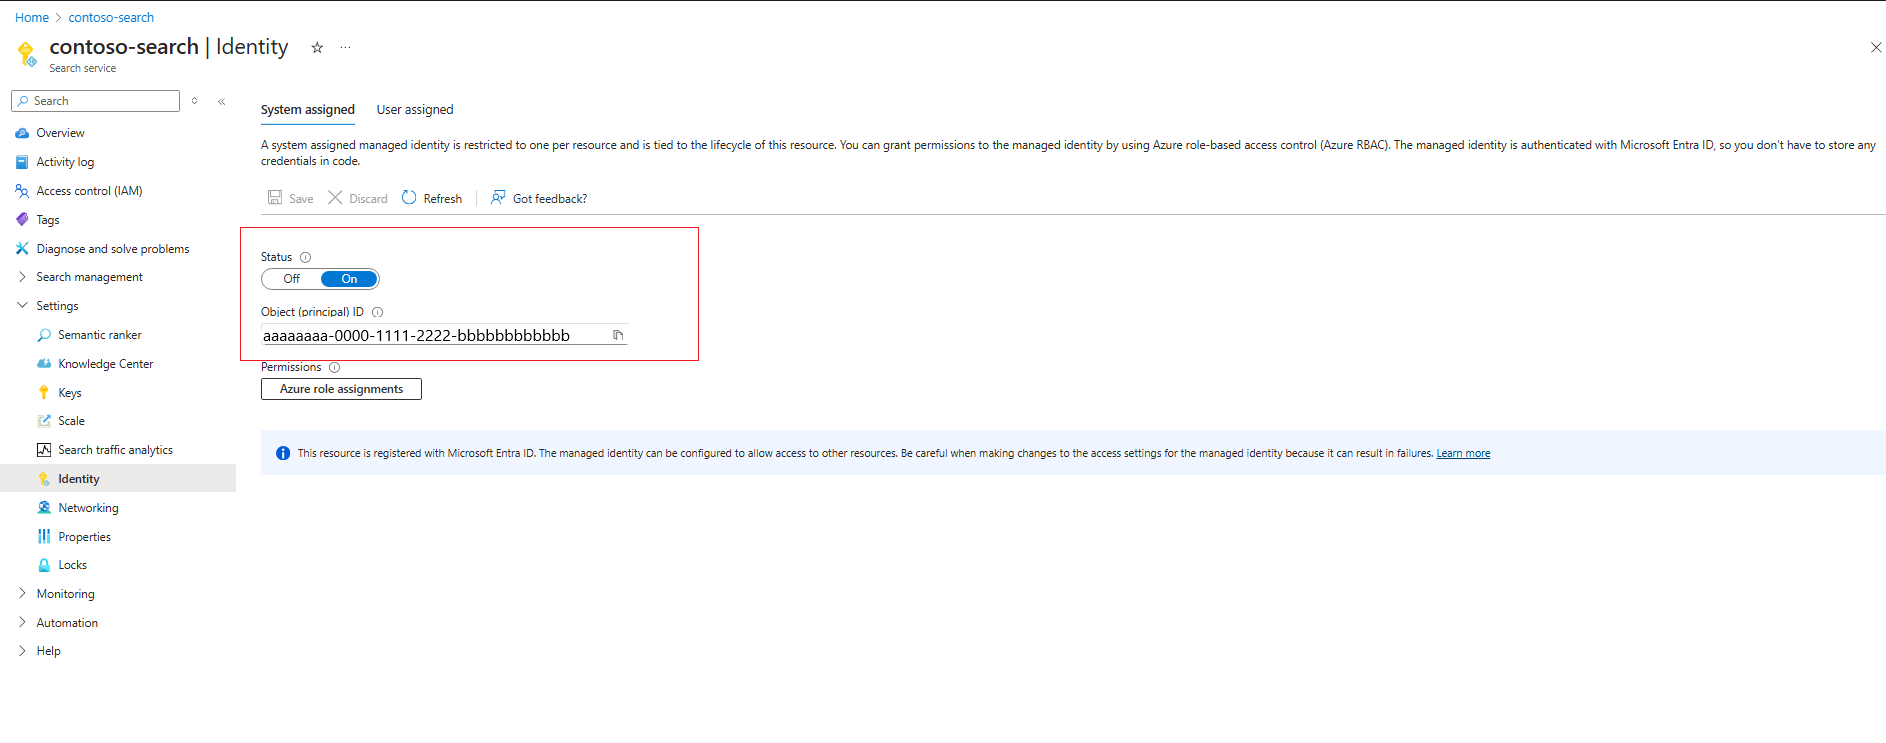
- Dalam Persyaratan aplikasi klien, pilih opsi Izinkan permintaan dari aplikasi klien tertentu. Anda perlu mencari ID Klien untuk identitas layanan Pencarian AI Azure. Untuk melakukan ini, salin ID Objek (principal) dari langkah sebelumnya dan cari di tenant ID Microsoft Entra Anda. Seharusnya ada aplikasi perusahaan yang cocok yang halaman gambaran umumnya mencantumkan ID Aplikasi, yang merupakan GUID yang perlu ditentukan sebagai persyaratan aplikasi klien.
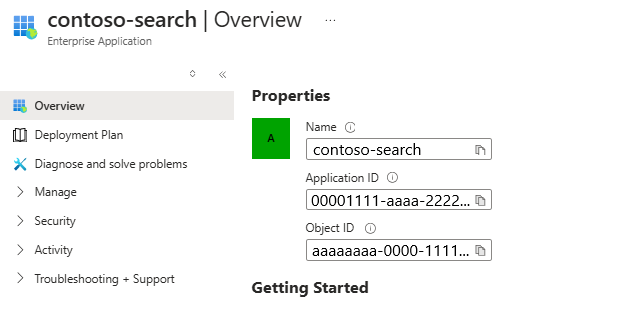
Catatan
Langkah ini adalah konfigurasi terpenting pada aplikasi Azure Function dan melakukannya dengan salah dapat mengakibatkan pengindeks dilarang mengakses aplikasi Azure Function. Pastikan Anda melakukan pencarian detail aplikasi perusahaan identitas dengan benar, dan Anda menentukan ID Aplikasi dan ID Objek (utama) di tempat yang tepat.
- Untuk persyaratan Penyewa, pilih salah satu opsi yang selaras dengan postur keamanan Anda. Untuk informasi selengkapnya, lihat dokumentasi App Service.
Menyiapkan koneksi ke aplikasi Azure Function
Tergantung apakah koneksi ke aplikasi Azure Function perlu dibuat dalam kemampuan API Web Kustom atau pemvektor API Web Kustom, definisi JSON sedikit berbeda. Dalam kedua kasus, pastikan Anda menentukan URI yang benar ke aplikasi Azure Function dan mengatur authResourceId ke nilai yang sama dengan audiens token yang diizinkan yang dikonfigurasi untuk penyedia autentikasi.
Bergantung pada apakah Anda memilih untuk terhubung menggunakan identitas yang ditetapkan sistem atau identitas yang ditetapkan pengguna, properti yang diperlukan sedikit berbeda.
Menggunakan identitas yang ditetapkan sistem
Berikut adalah contoh untuk memanggil fungsi bernama test untuk sampel aplikasi Azure Function, di mana identitas layanan pencarian yang ditetapkan sistem diizinkan untuk mengautentikasi melalui "Easy Auth".
"uri": "https://contoso-function-app.azurewebsites.net/api/test?",
"authResourceId": "api://00000000-0000-0000-0000-000000000000"
Menggunakan identitas yang ditetapkan pengguna
Berikut adalah contoh untuk memanggil ke fungsi yang sama, di mana identitas tertentu yang ditetapkan pengguna diizinkan untuk mengautentikasi melalui "Easy Auth". Anda perlu menentukan ID sumber daya dari identitas yang ditetapkan pengguna secara spesifik yang akan digunakan pada properti identity dalam konfigurasi.
"uri": "https://contoso-function-app.azurewebsites.net/api/test?",
"authResourceId": "api://00000000-0000-0000-0000-000000000000",
"identity" : {
        "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
        "userAssignedIdentity": "/subscriptions/[subscription-id]/resourcegroups/[rg-name]/providers/Microsoft.ManagedIdentity/userAssignedIdentities/[my-user-managed-identity-name]"
    }
Catatan
Sebelum Anda menentukan identitas yang ditetapkan pengguna dalam keterampilan Web API kustom atau definisi vectorizer, tetapkan identitas tersebut ke layanan Pencarian Azure AI.
Jalankan pengindeks/vektorizer untuk memverifikasi izin
Untuk keterampilan API Web Kustom, izin divalidasi selama waktu berjalan pengindeks. Untuk vectorizer, validasi dilakukan saat kueri vektor dijalankan menggunakan vectorizer API Web Kustom. Untuk mengesampingkan masalah spesifik dengan autentikasi, Anda dapat menguji dengan menonaktifkan penyedia autentikasi pada aplikasi Azure Function dan memastikan bahwa panggilan dari pengindeks/vektorizer berhasil.
- Jika masalah autentikasi berlanjut, pastikan bahwa informasi identitas yang tepat: yaitu ID Aplikasi dan ID Objek (utama) untuk identitas layanan Pencarian Azure AI ditentukan di penyedia autentikasi aplikasi Azure Functions.