Hola, Pablo César:
1) Siento mucho informarle que sus archivos han sido cifrado por un cifrado de tipo online, según indica esa ID que compartió con nosotros. Esto significa que la clave de descifrado para descifrar los archivos, solamente se encuentra en posesión de los ciberdelincuentes y no se puede acceder al servidor donde las almacenan.
Los ciberdelincuentes saben que muchos usuarios descargan software o material pirata y aprovechan esta circunstancia para añadir el ransomware a este tipo de descargas. Es una manera rápida y fácil de ganar dinero, porque una amplía cantidad de usuarios no realizan copias de seguridad de sus archivos personales, o bien tienen esas copias de seguridad conectadas siempre al equipo y terminan siendo también cifradas por el ransomware.
2) Existe una clave RSA privada maestra general para todos los usuarios afectados (tanto para cifrados online, como cifrados offline -aquellos que no estaban conectados a Internet en el momento del cifrado o el servidor de claves de los ciberdelincuentes no estaba activo en esos momentos), que permite descifrar los archivos de todos los casos. Aunque lo más probable es que esta clave de descifrado RSA privada maestra nunca se pueda conseguir, al menos hasta que los cuerpos de seguridad no detengan a estos ciberdelincuentes e intervengan los servidores de las claves. Esta clave RSA privada maestra, nunca la mandan los ciberdelincuentes a los que pagan, ya que digamos así que es la llave que abre todos los cifrados.
Podrían darse otras circunstancias más complejas para acceder a estas claves de descifrado online como que se encuentre un fallo en el código de alguna nueva variante que pueda servir como brecha para acceder a los servidores de las claves, pero esto es algo dificil que ocurra ya que esta gente ya lleva mucho tiempo realizando este tipo de prácticas malintencionadas.
También podría ocurrir que por problemas internos en la organización, si se sienten presionados de estar cerca de ser detenidos, o han alcanzado una cifra de dinero lo suficientemente importante como para dejar el "negocio"), decidan publicar la clave maestra. Es algo que ha ocurrido en ransomwares importantes que afectaron a millones de personas.
3) Un detalle adicional que debe tener en cuenta, es que algunos de los archivos que están cifrados, todavía son parcialmente funcionales. Por ejemplo, los archivos .MP3 son reproducibles, pero tendrán una parte (la parte cifrada) que se escuchará con ruido). Los archivos comprimidos (.ZIP o .RAR por ejemplo) también se pueden abrir y ver lo que hay en el interior de ellos, pero si por ejemplo tiene varias imagenes comprimidas en un archivo, la primera de ellas o las dos primeras no podrá visualizarlas al estar cifradas, pero el resto de imagenes sí.
En cuanto a las imagenes cifradas, hay una herramienta que en según que casos y en según qué formatos, podría recuperarlas: https://www.jpegmedic.com/tools/jpegmedic-arwe/
También hay programas de terceros, que podrían recuperar la parte no cifrada de los archivos de video. Por ejemplo: https://www.disktuna.com/tag/corrupt-videos/
Es posible también que algunos editores de video, puedan abrir los archivos de videos cifrados y poder visualizar y recuperar la parte no cifrada.
Hace unos meses, publiqué un artículo donde se explica con detalle cómo utilizar estos programas que he indicado anteriormente, para recuperar parcialmente los archivos cifrados de imagenes y videos si han sido obtenidas por usted misma desde una cámara, móvil u otro dispositivo. Debe tener en cuenta que por el momento los programas que permiten recuperar imagenes parcialmente son de pago (no muy caros), mientras que el que permite recuperar los videos parcialmente es gratuito.
También debe tener en cuenta que si en las últimas variantes de este ransomware, se ha producido alguna modificación en cuanto al proceso de cifrado, estos programas pueden no ser ya tan eficaces como lo eran hace unos meses. Todo es cuestión de probar. Por si le interesa, este es el enlace al artículo:
Recuperación parcial (casi total) de imágenes y videos cifrados por STOP Ransomware con programas de pago (imágenes) y programa gratuito (video y audio)
4) Con respecto a lo que me comenta de que ningún anti-malware pudo eliminar el proceso fifcdgi, probablemente esté ocurriendo por estar ejecutando los anti-malwares en modo normal de Windows y no en Modo Seguro. Con respecto a esto, usted podría iniciar sesión en Modo Seguro y volver a intentarlo:
Iniciar el PC en modo seguro en Windows
Otra opción alternativa que lo ofrezco al proceso anterior, es que realice un análisis del Sistema con la herramienta Farbar y comparta con nosotros los archivos de resultados.
Farbar Recovery Scan Tool tiene dos versiones (32 bits o 64 bits). Descargue la versión correspondiente a la arquitectura del sistema que esté utilizando. Si le aparece alguna advertencia de que este programa es peligroso/dañino, no se preocupe que es totalmente seguro. En caso de que el propio sistema no le permita utilizarlo, deberá deshabilitar temporalmente todas las características de seguridad Windows Defender.
- Ejecute Farbar Recovery Scan Tool: FRST.exe.Es recomendable que la herramienta sea ejecutada desde el escritorio.
- En el mensaje de la ventana de aceptar la exclusión de toda responsabilidad (disclaimer), debe hacer clic en el botón Sí
En la ventana principal, debe marcar (si no están marcadas ya por defecto) las casillas de verificación "Registro", "Servicios", "Controladores", "Procesos" e "Internet". Además, DEBE ASEGURARSE de marcar la casilla de verificación "Addition.txt" si no está marcada ya de manera predeterminada. Haga clic en el botón Analizar y espere a que concluya el análisis.
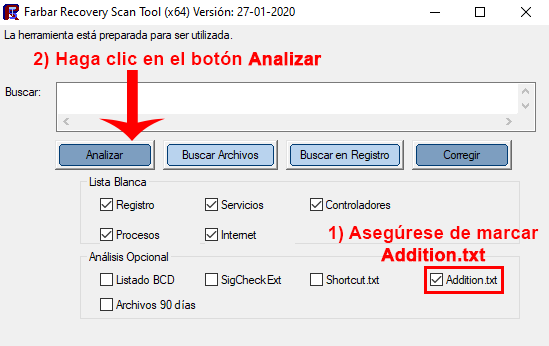
- Se abrirán dos(2) archivos(Logs), Frst.txt y Addition.txt, estos quedaran grabados en la misma ubicación donde está ejecutando la herramienta.
- Ahora con esos dos archivos logs tiene varias opciones: 1) Subir los dos archivos a Google Drive si dispone de una cuenta de correo de Gmail: Google Drive 2) Subir los dos archivos a OneDrive si dispone de una cuenta de correo de Outlook/Hotmail: OneDrive 3) Subir los dos archivos a sendspace haciendo clic en el botón Browse y luego en Upload: sendspace 4) Pegar el contenido completo de los dos archivos en la web de Pastebin, haciendo clic en el botón Create New Paste: Pastebin
Vuelva a respondernos con los enlaces a esos dos archivos y los reviso.
5) Si se produjese alguna novedad, se lo haré saber, aunque estos ciberdelincuentes, ya llevan mucho tiempo con este tipo de prácticas, y llevamos ya más de dos años con usuarios que todavía no han podido recuperar sus archivos al completo.
En el siguiente enlace perteneciente al foro de BleepingComputer, que es una web en donde se reunen los mayores expertos en ransomware, puede ir conociendo las novedades que se vayan produciendo:
STOP Ransomware (.STOP, .Puma, .Djvu, .Promo, .Drume) Help & Support Topic
Como consejo adicional, recuerde siempre el hacer copias de seguridad de sus archivos personales en varios dispositivos (discos duros externos, pendrives, dvd's o blu-rays...) y desconectarlas del equipo cuando no las esté utilizando. Es la única manera de que nuestros documentos y archivos personales importantes estén lo máximo protegidos, ya que los virus y ransomwares no son la única amenaza y un disco duro puede fallar electrónicamente o mecánicamente y estaríamos en un problema similar. La seguridad al 100% no existe en ningún ámbito de nuestra vida.
Además, debe tener en cuenta que no existe ningún programa o descifrador que vaya a lograr descifrar sus archivos con un tipo de cifrado online. No caiga en la trampa de los programas descifradores o anti-malware fraudulentos que prometen recuperar archivos cifrados y solucionar toda clase de problemas. Se están distribuyendo descifradores de archivos fraudulentos y malintencionados, que lo que hacen es un segundo cifrado de los archivos. Si esto ocurriera, las probabilidades de recuperar sus archivos serían mínimas. La única herramienta de descifrado oficial para esta familia de ransomwares es Emsisoft Decryptor for STOP Djvu:
https://www.emsisoft.com/ransomware-decryption-tools/stop-djvu
Un saludo.
' cx='32' cy='32' r='32' /%3E%3Ctext x='50%25' y='55%25' dominant-baseline='middle' text-anchor='middle' fill='%23FFF' %3EA%3C/text%3E%3C/svg%3E)
