Carpeta "Cbgzpfs" se instala sola en Windows 10

Anónimas
2021-01-07T11:25:31+00:00

Hola.

Mi dispositivo es OMEN de HP Desktop PC 880-p0xx (año 2018).

Sistema operativo: Windows 10Pro 20H2 compilación: 19042.685

Todas las actualizaciones están actualizadas.

Todos los controladores están actualizados.

No sé cómo se me ha instalado una carpeta oculta llamada  "Cbgzpfs" la cual tiene subcarpetas "Chcs">" 2B7707AB">" background.js, manifest.json, ohtk" que se encuentra en C:\ProgramData\Cbgzpfs y la cual me crea una extensión en los navegadores Google Crome y Microsoft Edge llamada:

"ySuperDrive1.2

Drive Super

Id.dkghoagbheacdhlcjjahcpkhcdlmibhh"

La cual me crea una y otra vez ventanas emergentes tanto en Chrome y Edge Chromium, que bloquea Ublock origin.Si desinstalo la carpeta y quito la extensión mencionadas desaparece el problema, pero cuando reinicio mi ordenador vuelve a aparecer la carpeta y la extensión en los navegadores. He desinstalado los navegadores, he pasado el antivirus, he pasado malwareBytes y Adaware, he reinstalado Windows 10Pro (No formateado) y la carpeta vuelve a aparecer. He buscado por internet y ni aparece el nombre de la carpeta. También he pasado limpiadores de registro y tampoco se ha resuelto el problema.

No he instalado ningún programa desde hace meses, la carpeta ha aparecido hace unas 3 semanas.

¿Alguien que sepa del tema puede ayudarme para que no aparezca nunca más la dichosa carpeta y la extensión?

En espera de ayuda.

Gracias.

Mar.

Windows para el hogar | Windows 10 | Seguridad y privacidad

Pregunta bloqueada. Esta pregunta se migró desde la Comunidad de Soporte técnico de Microsoft. Puede votar si es útil, pero no puede agregar comentarios o respuestas ni seguir la pregunta.

0 comentarios No hay comentarios

44 respuestas

Ordenar por: Más antiguo
  1. Anónimas
    2021-01-11T10:28:39+00:00

    Hola,

    ahora si pude descargar los videos sin problema... ( se ven excelentes)

    Como en el ultimo figura una dirección de correo,voy a desactivar dicho enlace. (para que no haya infracción en el foro)

    El video ya lo descargue y se lo pasaré por privado a Jesús para que también lo revise

    Bastante astuto el amigo... de seguro vino en algún programa (camuflado) y de seguro en dicha instalación (sin darse cuenta) puede que aprobó su instalación y por eso no es detectado.

    En un ratito preparo algunos pasos para ver si lo podemos sacar del inicio.

    ¿Le ha resultado útil esta respuesta?

    0 comentarios No hay comentarios
  2. Anónimas
    2021-01-11T11:04:32+00:00

    Hola,

    En un principio JoseComba, le había dejado una instrucciones para eliminar la cache, acá le dejo otro enlace, si bien no habla del troyano en cuestión, los pasos a seguir con los navegadores es el mismo) , antes de hacer

    No descargue ningún programa o solución, si es que la hay mucho menos la sugerencia de Ccleaner, no lo instale)

    Lo que si es buena idea y de hecho se la iba a sugerir es que haga un escaneo en línea con el antivirus Eset Oneline

    Anote los resultados

    Se supone que ya desinstalo el programa, borro las cache y escaneo con el antivirus en linea...

    Después prepare el equipo para hacer un inicio limpio, quizás detectemos al intruso

    Primero abra el Administrador de tareas, vaya a la pestaña inicio y deshabilite todo (menos su antivirus)
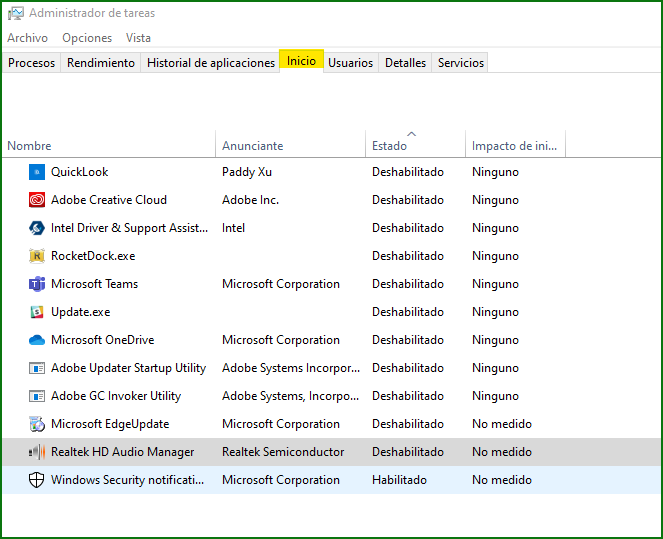
    Después de clic en Archivos, Ejecutar, y escriba y luego acepte... msconfig

    Siga las instrucciones de la imagen de ejemplo que dejo abajo

    Antes de deshabilitar nada, anótelo o haga una captura de pantalla de lo que se va a desactivar, ya que después tendremos que volver a dejar todo como estaba
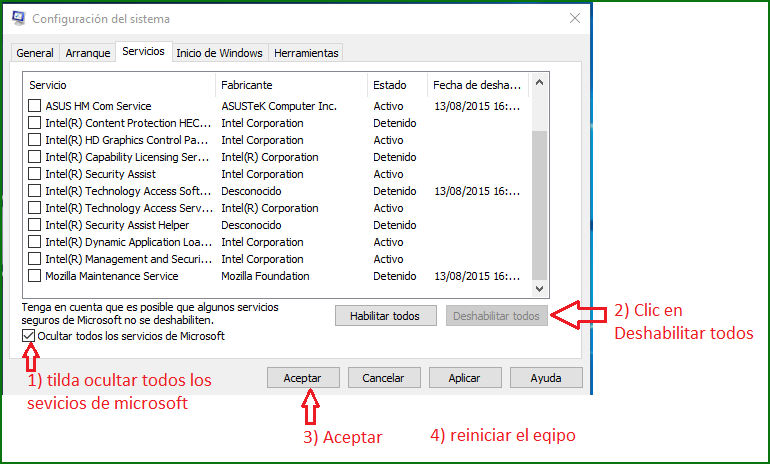
    Reinicie el equipo y compruebe si se soluciono el problema.

    Si es que no se soluciono y todo sigue igual, vuelva a activar todo como estaba y nos avisa...

    Si se soluciono, ya dimos el primer paso, pero ahora nos queda un trabajo de hormiga para descubrir quien es el culpable, que por lo visto se encuentra en algunos de los parámetros o servicios que se han deshabilitado.

    Para esto va a tener que ir habilitando de a uno los servicios, luego reiniciar y hacer la prueba, hasta que salte el problema, recuerde  hágalo de a uno.

    En cuanto aparezca el error, sabremos que por lo visto fue el ultimo servicio que habilito y deberá deshabilitarlo y por supuesto volver a los primeros pasos para borrar las cache, desinstalar las extensiones y desinstalar las carpetas,

    Reinicie nuevamente y siga probando (siempre de a uno) los demás servicios hasta dejar todo como estaba salvo la habilitación del o los servicios que activaban al troyano 

    Espero haya sido claro y que en todo este revuelo pueda encontrar y solucionar el problema.

    Atento a su respuesta.

    ¿Le ha resultado útil esta respuesta?

    0 comentarios No hay comentarios
  3. Anónimas
    2021-01-11T14:15:04+00:00

    Hola, MAR70ES:

    Una pregunta que quiero añadir a la solución propuesta en la última respuesta por el compañero Omar, ¿tiene configurado el navegador con los servidores de Google para sincronizar sus datos con la nueba y con otros dispositivos?. En la imagen que nos ha aportado creo que usted tiene iniciada la sesión en su cuenta de Google, por lo que esta funcionalidad podría estar activa.

    Los navegadores basados en Chromium (Chrome, Edge), suelen ser muy puñeteros en el sentido que de si elimina una extensión del navegador y tiene activa la sincronización en el navegador, automáticamente al próximo reinicio del sistema o a veces al abrir de nuevo el navegador, la extensión vuelve a estar donde estaba y el malware en este caso por tanto vuelve a aparecer.

    No se si está en ese caso, pero si es así, indíquenoslo. Aquí el problema que tendríamos es que si no lo detecta AdwCleaner ni MalwareBytes, tendríamos que intentar eliminarlo manualmente (si es que la herramienta Farbar por ejemplo tampoco fuese de ayuda), aunque con los datos que ha aportado al menos tenemos la ubicación del malware.

    De cualquier forma, quizás también sería interesante verificar en otras ramas del registro, que no haya nada sospechoso ejecutándose al inicio del sistema, como bien ha comentado Omar en su última respuesta.

    Antes de despedirme, una cosa que se me había olvidado: ¿qué codigo contiene el archivo background.js?. ¿No existe ningún archivo llamado content.js?

    Un saludo.

    ¿Le ha resultado útil esta respuesta?

    0 comentarios No hay comentarios
  4. Anónimas
    2021-01-12T13:57:52+00:00

    Hola,

    En un principio JoseComba, le había dejado una instrucciones para eliminar la cache, acá le dejo otro enlace, si bien no habla del troyano en cuestión, los pasos a seguir con los navegadores es el mismo) , antes de hacer

    No descargue ningún programa o solución, si es que la hay mucho menos la sugerencia de Ccleaner, no lo instale)

    Lo que si es buena idea y de hecho se la iba a sugerir es que haga un escaneo en línea con el antivirus Eset Oneline

    Anote los resultados

    Se supone que ya desinstalo el programa, borro las cache y escaneo con el antivirus en linea...

    Después prepare el equipo para hacer un inicio limpio, quizás detectemos al intruso

    Primero abra el Administrador de tareas, vaya a la pestaña inicio y deshabilite todo (menos su antivirus)

    Imagen

    Después de clic en Archivos, Ejecutar, y escriba y luego acepte... msconfig

    Siga las instrucciones de la imagen de ejemplo que dejo abajo

    Antes de deshabilitar nada, anótelo o haga una captura de pantalla de lo que se va a desactivar, ya que después tendremos que volver a dejar todo como estaba

    Imagen

    Reinicie el equipo y compruebe si se soluciono el problema.

    Si es que no se soluciono y todo sigue igual, vuelva a activar todo como estaba y nos avisa...

    Si se soluciono, ya dimos el primer paso, pero ahora nos queda un trabajo de hormiga para descubrir quien es el culpable, que por lo visto se encuentra en algunos de los parámetros o servicios que se han deshabilitado.

    Para esto va a tener que ir habilitando de a uno los servicios, luego reiniciar y hacer la prueba, hasta que salte el problema, recuerde  hágalo de a uno.

    En cuanto aparezca el error, sabremos que por lo visto fue el ultimo servicio que habilito y deberá deshabilitarlo y por supuesto volver a los primeros pasos para borrar las cache, desinstalar las extensiones y desinstalar las carpetas,

    Reinicie nuevamente y siga probando (siempre de a uno) los demás servicios hasta dejar todo como estaba salvo la habilitación del o los servicios que activaban al troyano 

    Espero haya sido claro y que en todo este revuelo pueda encontrar y solucionar el problema.

    Atento a su respuesta.

    Hola Omar. He seguido todos los pasos uno a uno que me ha indicado.  Indicarle que cuando desactivo todos los servicios con msconfig, se deshabilitan todos menos "Servicio Kaspersky Antivirus". y comunicarle que a pesar de seguir todos los pasos indicados el problema persiste, a los pocos segundos de reiniciar Windows vuelve a aparecer la carpeta. No se si plantearme formatear todo el sistema, guardando documentos, carpetas importantes, etc. Ya es que me sabe mal que por mi culpa usted y Jesús pierdan su tiempo tan preciado. Le adjunto enlace en ZIP del resultado del escaneo de Eset Online, alguna foto y la carpeta "Cbgzpfs" por si descubre algo, ya que yo no entiendo: 

    https://drive.google.com/file/d/1KRnPE2\_tH\_d\_4YXxQV\_ipCHm\_VpDPWWA/view?usp=sharing                                                                                Muchas gracias por su interés en mi problema, pero ya le digo, si quiere formateo completamente todo el sistema y rezar que no vuelva a salir el malware o como se llame.

    ¿Le ha resultado útil esta respuesta?

    0 comentarios No hay comentarios
  5. Anónimas
    2021-01-12T14:29:35+00:00

    En mi opinión formatear siempre pasa a ser la opción más radical. Siempre digo que es como matar una mosca (el malware en este caso) a cañonazos. Hay en ocasiones en las que hay que formatear porque no se encuentra dónde está el malware que provoca el problema, o porque hay un compartamiento que ocurre en el sistema que no se explica de por sí de ninguna manera posible. Particularmente creo que esto es más cuestión de tiempo y de no hacer perder el tiempo a la persona que está en la distancia que de no poderse eliminar un malware de por sí. Con el equipo problematico in-situ y no en la distancia, es mucho más sencillo de hacer pruebas con distintas herramientas y obtener mayor información.

    En cuanto al análisis realizado por ESET, la verdad es que el antivirus ha realizado un trabajo impecable. Además, de eliminar ciertos malwares, troyanos y extensiones de navegador, ha detectado todo el software catalogado como Potencialmente No Deseado y desaconsejado por expertos en seguridad: ReImageRepair, varios programas de la empresa IObit, uTorrent, VDownloaderPlus.

    También acabo de ver los otros resultados que obtuvo con AdwCleaner y MalwareBytes y también hicieron un buen trabajo. Lo raro es que después de todos esas amenazas detectadas, la de su problema siga en pie. El archivo bakcground,js, me da la sensación que tiene el código cifrado.

    En cuanto al problema que sigue teniendo con esa extensión, en mi última respuesta le realicé una pregunta sobre si tiene activada la sincronización con la nube en Chrome. Sería de interés que pudiera responderme a esta pregunta.

    También indicarle que la herramienta de diagnóstico Farbar, quizás pudiera ofrecernos alguna información adicional que no vemos a simple vista. Respóndanos si desea que realicemos un informe con esta herramienta.

    Un saludo.

    ¿Le ha resultado útil esta respuesta?

    0 comentarios No hay comentarios