Hola, MAR70ES:
Algunos comentarios, algunas preguntas y otras peticiones.
Disculpe la extensión de esta respuesta, se que es demasiado larga, pero preferio explicarlo todo para tener también escrito todo lo que vamos haciendo.
1) Entiendo que en el último video que me ha enviado entrando en
Modo Seguro con funciones de red, ¿la extensión no se instala ni actual en el sistema?.
Esto en mi opinión tendría sentido si estuviese un programa, un servicio/una tarea programada, un controlador, inciándose junto con el sistema; ya que en el
Modo Seguro no se cargan.
Tendría tantas cosas que comentarle y que comprobar, que tendría para un buen rato, pero no quiero hacerlo porque se haría muy pesado. Si se permitiese la opción en remoto dentro de esta comunidad, todo sería algo más fácil para los dos, pero desafortunadamente
no está permitido. Y estos casos se complican mucho sin tener esa opción.
2) Hay una cosa que se me olvidó comentarle ayer con respecto a la creación de la carpeta con archivos de lectura, y es que a esa carpeta también habría que denegarle los permisos de
SYSTEM de Modificación, Escritura y Lectura.
Un detalle a tener en cuenta en este punto es que al utilizar la herramienta F arbar, se informaba que tenía configurada/activada una limitación del sistema que hacía que no pudiera acceder a la ficha/pestaña
Seguridad, cuando se hacía clic con el botón derecho del ratón sobre un archivo o carpeta.
En teoría, la herramienta Farbar corrigió este problema, por lo que para denegar los permisos de
SYSTEM sería fundamental que esto haya sido así.
¿Podría comprobar si al hacer clic con el botón derecho del ratón y seleccionar la opción
Propiedades en cualquier carpeta (por ejemplo, la de la extensión), tiene disponible la ficha/pestaña
Seguridad?.
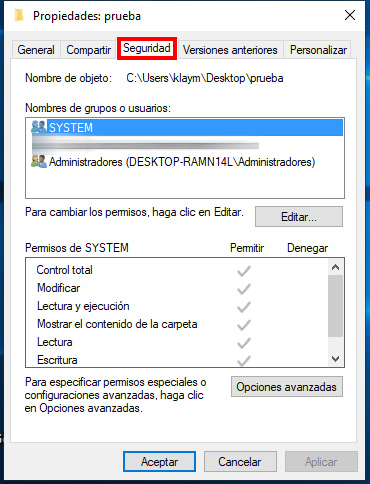
De momento, no quiero que haga nada dentro de esta opción, porque aparte de actuar sobre la carpeta Cbgzpfs, también deberíamos actuar sobre otra carpeta adicional.
3) Una cosa que se me ocurrió esta mañana, era el intentar infectar al navegador
Chrome de mi equipo, instalando la dichosa extensión por si pudiera ser de utilidad (aunque es posible que ni aún así sepamos la razón desde la cual se instala automáticamente esa extensión).
Como le dije en una anterior respuesta, no es posible descargar esa extensión oficialmente, ni he encontrado ningún lugar ni ningún sitio donde se hable de ella, por lo que tendría que ser usted mismo la que exporte la extensión realizando unos pasos que
podría indicarle y subirmela para yo descargarla e intentar instalarla.
4) Hace un par de días estuve revisando el archivo background.js que tenía el código ofuscado/cifrado, y ya tenemos acceso al código real.
El código en sí, al único navegador que hace referencia es a Chrome, por lo que en
Firefox es normal que no le ocurra el problema.
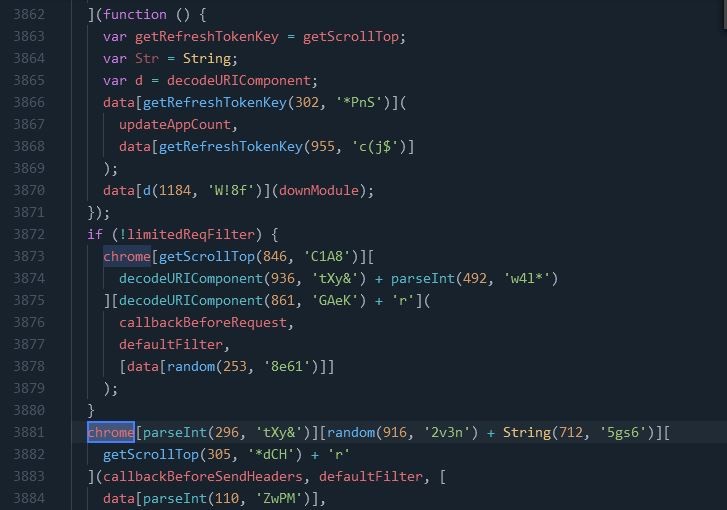
El código del archivo es bastante extenso, y el código no contiene comentarios lo que lo hace más complejo de seguir para ver qué realiza exactamente. De hecho, se ve que ha tomado precauciones para quien intentara desofuscar/descifrar este código e intentar
comprenderlo, porque las funciones principales tienen nombre tan originales como "mysteryFunction" (función misteriosa). O sea que ni el propio nombre de esas funciones dan un indicio de lo que hace ese código.
Lo que está claro es lo que el archivo manifest.js indica, y es que la extensión tiene permisos para:
storage:
Los datos del usuario se pueden sincronizar automáticamente con la
sincronización de Chrome (usando storage.sync). Los scripts de contenido de su extensión pueden acceder directamente a los datos del usuario sin la necesidad de una página de fondo. La configuración de la extensión de un usuario se puede
conservar incluso cuando se usa el comportamiento de incógnito dividido.
webRequest:
observar y analizar el tráfico del navegador e interceptar, bloquear o modificar solicitudes en vuelo.
"http://*/*" **** "https://*/*
Leer y modificar todos sus datos en los sitios web que visita
Todos los archivos del malware que nos envió, fueron subidos por mí al portal de VirusTotal para que fuesen analizados por los 58 motores antivirus y anti-malwares existentes. El resultado fue de que todos los archivos estaban limpios y
no había amenazas en ellos.
Esto puede suceder por dos razones:
Razón a): Esta extensión es totalmente desconocida y no hay ningún investigador que la haya encontrado o analizado, y no se encuentra nada sospechoso en el código.
Razón b): La extensión tiene más archivos en otra ruta. Que de hecho, estoy seguro que es así. Otros archivos de la extensión deben encontrarse en la ruta
C:\Users\MAR\AppData\Local\Google\Chrome\User Data\Default\Extensions\dkghoagbheacdhlcjjahcpkhcdlmibhh
También stuve mirando lo que comentaban los expertos de ESET y
Malwarebytes cuando se encontraban con una extensión que volvía a la vida después de eliminarse, y ellos también tenían como solución lo que ya hemos probado de desincronizar los datos en la nube:
Chrome Secure Preferences detection always returns
Por lo tanto, intuyo que si la nube no está relacionada con esta extensión, hay algún programa o Servicio que la debe estar creando al iniciarse Chrome. En este punto, luego podría pedirle un nuevo informe de Farbar para acceder al listado de los programas
que todavía tiene instalados.
Este punto 4 lo detallo, por una razón, y es que si no hay ninguna información sobre esta extensión en Internet, ningún motor antivirus-anti-malware reconoce ese código, y no tenemos posibilidad de saber de dónde salió esa extensión (podríamos quizás haber
obtenido esta pista con Farbar por la fecha de creación de la carpeta los primeros días que tuvo instalada la extensión, antes de que hiciera los primeros intentos por desinstalarla o eliminarla), pues la única opción que tenemos es la que le indiqué en el
punto 3, infectar a mi navegador intentando exportar la extensión desde su equipo, y así de paso accedo a todos los archivos de la extensión.
Esto también podría servir por si no encontraramos nada para acabar con el problema, para enviarlo a expertos en seguridad que estén especializados en extensiones de navegador, o bien enviarlo directamente al creador de la herramienta AdwCleaner o similares
para que puedan tener esta extensión en cuenta en un futuro a la hora de añadirla a sus anti-malwares.
Así pues, en resumen:
- Necesito que me diga si tiene acceso a la ficha/pestaña Seguridad en la opción
Propiedades al hacer clic con el botón derecho del ratón sobre una carpeta o archivo.
- Necesito saber si en C:\Users\MAR\AppData\Local\Google\Chrome\User Data\Default\Extensions\dkghoagbheacdhlcjjahcpkhcdlmibhhse encuentran los archivos de la extensión
Por último, indicarle que si desea formatear el sistema y que no continuemos solamente tiene que decirnoslo. Por mi parte, creo que no me quedan muchas opciones por probar (dos o tres quizás: contando otra que se me acaba de ocurrir que está relacionada
con el registro), y si nada funciona y no se me ocurre ninguna teoría más, se lo haré saber.
Un saludo y gracias por su colaboración.
' cx='32' cy='32' r='32' /%3E%3Ctext x='50%25' y='55%25' dominant-baseline='middle' text-anchor='middle' fill='%23FFF' %3EA%3C/text%3E%3C/svg%3E)
