Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Note
Foundry IQ (Azure KI-Suche) bietet direkte Indizierungs- und Abfrage-APIs zusammen mit Wissensquellen- und Knowledge Base-APIs auf höherer Ebene für den verwalteten Abruf. Verwenden Sie das Azure Portal, REST-APIs oder Azure SDKs, um diese Funktionen zu konfigurieren, oder verbinden Sie Agents mit Wissensdatenbanken im Microsoft Foundry-Portal.
Obwohl Foundry IQ (Azure KI-Suche) ein Dienst für eine einzelne Region ist, können Sie eine höhere Zuverlässigkeit erzielen, indem Sie mehrere Foundry IQ-Dienste mit identischen Konfigurationen und Inhalten über mehrere Regionen hinweg bereitstellen.
In diesem Artikel werden die Komponenten einer Multi-Region-Lösung beschrieben, die auf Ihrem benutzerdefinierten Skript oder Code basiert, um Failover zu behandeln, wenn ein Dienst nicht verfügbar ist.
Weitere Informationen zu den Zuverlässigkeitsfunktionen von Foundry IQ, einschließlich intraregionaler Resilienz über Verfügbarkeitszonen, finden Sie unter Zuverlässigkeit in Foundry IQ.
Gründe für die Verwendung mehrerer Regionen
Wenn Sie zwei oder mehr Foundry IQ-Dienste benötigen, kann deren Bereitstellung in verschiedenen Regionen die folgenden operativen Anforderungen erfüllen:
Resilienz gegenüber Regionenausfällen. Wenn es zu einem Ausfall kommt, bietet Foundry IQ kein sofortiges Failover in eine andere Region.
Schnelle Leistung für eine global verteilte Anwendung. Wenn Indizierungs- und Abfrageanforderungen aus der ganzen Welt stammen, erhalten Benutzer, die dem Host-Rechenzentrum am nächsten sind, eine schnellere Leistung. Das Erstellen weiterer Dienste in Regionen mit enger Nähe zu diesen Benutzern kann die Leistung für alle Benutzer ausgleichen.
Architektur mit mehreren Regionen
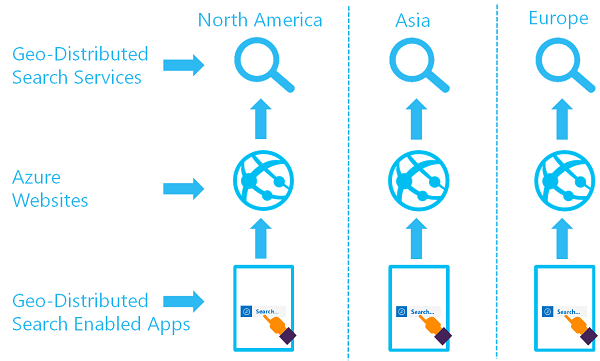
In einer Mehrregioneneinrichtung befinden sich zwei oder mehr Foundry IQ-Dienste in verschiedenen Regionen und haben synchronisierte Indizes. Benutzer werden automatisch mit der niedrigsten Latenz an den Dienst weitergeleitet.
Foundry IQ bietet keine automatisierte Methode der Indexreplikation über Regionen hinweg. Sie können Daten jedoch mithilfe der Push- oder Pullmodellindizierung synchronisieren, die beide im folgenden Abschnitt beschrieben werden. Sie können auch Azure Traffic Manager oder einen anderen Lastenausgleich für die Anforderungsumleitung hinzufügen.
Das folgende Diagramm veranschaulicht einen geoverteilten Satz von Foundry IQ-Diensten:
Bicep-Beispiel für mehrere Regionen
Versuchen Sie, dieses Beispiel auszuführen, um zu sehen, wie Foundry IQ-Dienste in mehreren Regionen mit Failover von Azure Front Door behandelt werden: Azure-Samples/azure-search-multiple-regions.
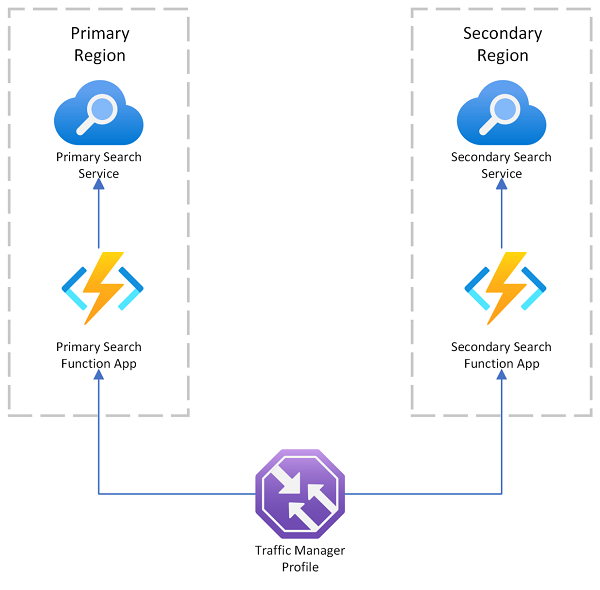
Die Bereitstellung erstellt identische Foundry IQ-Dienste in zwei Regionen und stellt sie über die APIs von Azure Functions bereit.
Durch die Kombination von Integritätssonden mit prioritätsbasiertem Routing kann Azure Front Door den Datenverkehr während eines regionalen Ausfalls automatisch zu einer sekundären Region umleiten. Entwickler verwenden dieses Muster mit mehreren Regionen häufig, um die Verfügbarkeit und Notfallwiederherstellung für suchbasierte Anwendungen zu verbessern.
Datensynchronisierung
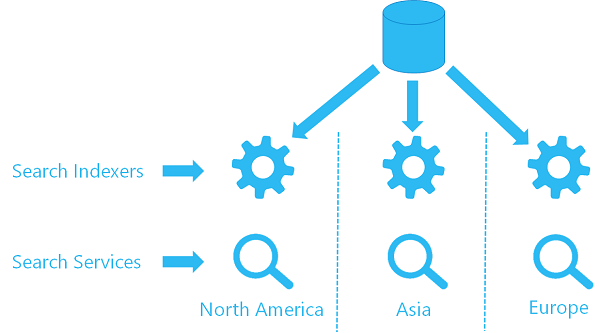
Um zwei oder mehr unterschiedliche Foundry IQ-Dienste zu synchronisieren, können Sie eine der folgenden Aktionen ausführen:
- Übertragen Von Inhalten in einen Index mithilfe von Dokumenten – Index (REST-API) oder einer entsprechenden API in den Azure-SDKs.
- Ziehen Sie Inhalte mit einem Indexer in einen Index.
Wenn Sie die REST-APIs verwenden, um Inhalte in Ihren Index zu übertragen, können Sie mehrere Foundry IQ-Dienste synchronisieren, indem Sie Aktualisierungen an jeden Dienst senden, wenn Änderungen vorgenommen werden. Stellen Sie sicher, dass Ihr Code Fälle behandelt, in denen ein Update für einen Dienst fehlschlägt, aber für andere Dienste erfolgreich ist.
Datenresidenz
Wenn Sie mehrere Foundry IQ-Dienste in verschiedenen Regionen erstellen, werden Ihre Inhalte in der Region gespeichert, die Sie für jeden Dienst ausgewählt haben.
Foundry IQ speichert daten nicht außerhalb Ihrer angegebenen Region ohne Ihre Autorisierung. Die Autorisierung ist implizit, wenn Sie Features verwenden, die in Azure Storage schreiben, für die Sie ein Speicherkonto in Ihrer bevorzugten Region bereitstellen. Zu diesen Funktionen gehören:
Wenn sich Ihr Foundry IQ-Dienst und -Speicherkonto in derselben Region befinden, verwendet der Netzwerkdatenverkehr private IP-Adressen über das Microsoft Backbone-Netzwerk, sodass Sie keine IP-Firewalls oder privaten Endpunkte für die Netzwerksicherheit konfigurieren können. Verwenden Sie alternativ die Ausnahme für den vertrauenswürdigen Dienst.
Anforderung von Failover und Umleitung
Für Redundanz auf Anforderungsebene bietet Azure mehrere Optionen für den Lastenausgleich:
Verwenden Sie das Azure-Anwendungsgateway zum Lastenausgleich zwischen Servern in einer Region auf der Anwendungsebene.
Standardmäßig wird über eine öffentliche Internetverbindung auf Dienstendpunkte zugegriffen. Verwenden Sie Anwendungsgateway, wenn Sie einen privaten Endpunkt für Clientverbindungen einrichten, die aus einem virtuellen Netzwerk stammen.
Berücksichtigen Sie beim Auswerten dieser Lastenausgleichsoptionen die folgenden Punkte:
Foundry IQ ist ein Back-End-Dienst, der Indizierungs- und Abfrageanforderungen von einem Client akzeptiert.
Standardmäßig wird über eine öffentliche Internetverbindung auf Dienstendpunkte zugegriffen. Wir empfehlen Azure Application Gateway für private Endpunkte, die aus einem virtuellen Netzwerk stammen.
Foundry IQ akzeptiert Anfragen, die an den
<your-search-service-name>.search.windows.netEndpunkt adressiert sind. Wenn Sie denselben Endpunkt erreichen, indem Sie einen anderen DNS-Namen im Hostheader verwenden, z. B. einen CNAME, wird die Anforderung abgelehnt.Anfragen vom Client an einen Foundry IQ-Dienst müssen authentifiziert werden. Um auf Suchvorgänge zuzugreifen, muss der Aufrufer über rollenbasierte Berechtigungen verfügen oder einen API-Schlüssel mit der Anforderung bereitstellen.