Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Note
Azure AI Vyhledávač je k dispozici prostřednictvím portálu Azure, rozhraní REST API a Sady Azure SDK. Podporuje také Foundry IQ, spravovanou znalostní vrstvu, která transformuje podnikový obsah na opakovaně použitelné znalostní báze s podporou oprávnění pro agenty na portálu Microsoft Foundry.
Sdílený privátní odkaz umožňuje službě Azure AI Vyhledávač zajistit zabezpečená odchozí připojení přes privátní koncový bod při přístupu k prostředkům zákazníků ve virtuální síti. Tento článek vám může pomoct vyřešit chyby, ke kterým může dojít.
Vytvoření sdíleného privátního propojení je operace řídicí roviny vyhledávací služby. Sdílený privátní odkaz můžete vytvořit pomocí webu Azure Portal nebo rozhraní REST API pro správu. Během zřizování je stav požadavku Updating. Po úspěšném dokončení operace je stav Succeeded. Vytvoří se privátní koncový bod pro prostředek spolu s veškerými zónami a mapováním DNS. Tento koncový bod používá výhradně vaše instance vyhledávací služby a spravuje se prostřednictvím služby Azure AI Vyhledávač.
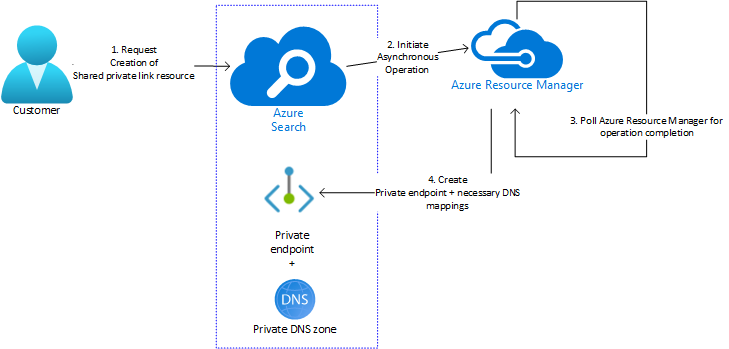
Následují běžné chyby, ke kterým dochází během fáze vytváření.
Selhání validace požadavku
Nepodporované SKU: Sdílené soukromé odkazy jsou podporovány od úrovně Basic a vyšší. U indexérů s dovednostmi je minimální úroveň Standard 1 (S1). Další informace najdete v tématu Omezení prostředků sdíleného privátního propojení.
Neplatný název: Pravidla pojmenování sdíleného privátního propojení jsou:
- Délka by měla být mezi 1 až 60 znaky.
- Alfanumerické znaky
- Názvy můžou obsahovat podtržítko
_, tečku.a pomlčka-, pokud se nejedná o první znak v názvu.
Neplatné ID skupiny: ID skupin rozlišují malá a velká písmena a musí to být jedna z následujících hodnot.
Prostředek Azure ID skupiny První dostupná verze rozhraní API Azure Storage – Blob nebo ADLS Gen2 blob2020-08-01Azure Storage – Tabulky table2020-08-01Azure Cosmos DB for NoSQL Sql2020-08-01Azure SQL Database sqlServer2020-08-01Azure Database for MySQL (Preview) mysqlServer2020-08-01-PreviewAzure Key Vault vault2020-08-01Azure Functions (Preview) sites2020-08-01-PreviewProstředky označené jako "(Preview)" musí být vytvořeny pomocí verzí preview rozhraní pro správu REST API.
privateLinkResourceIdověřování typu: Podobně jakogroupId, Azure AI Vyhledávač ověřuje, že je veprivateLinkResourceIdzadán 'správný' typ prostředku. Toto jsou platné typy prostředků:Prostředek Azure Typ prostředku První dostupná verze rozhraní API Azure Storage Microsoft.Storage/storageAccounts2020-08-01Azure Cosmos DB Microsoft.DocumentDb/databaseAccounts2020-08-01Azure SQL Database Microsoft.Sql/servers2020-08-01Azure Key Vault Microsoft.KeyVault/vaults2020-08-01Azure Database for MySQL (Preview) Microsoft.DBforMySQL/servers2020-08-01-PreviewAzure Functions (Preview) Microsoft.Web/sites2020-08-01-PreviewSpravovaná instance Azure SQL (Preview) Microsoft.Sql/managedInstance2020-08-01-PreviewKromě toho musí být zadaný
groupIdplatný pro určený typ prostředku. NapříkladgroupIdobjekt "blob" je platným typem proMicrosoft.Storage/storageAccounts, ale nelze jej použít s žádným jiným typem prostředku. Pro danou verzi rozhraní API pro správu vyhledávání můžou zákazníci zjistit podporovanéa podrobnosti o typu prostředku pomocí seznamu podporovaných rozhraní API . Vynucení limitu kvóty: Vyhledávací služby mají kvóty stanovené pro jedinečný počet sdílených prostředků privátního propojení, které lze vytvořit, a pro počet různých typů cílových prostředků, které se používají (na základě
groupId). Další informace najdete v tématu Omezení prostředků sdíleného privátního propojení.
Selhání nasazení
Vyhledávací služba zahájí požadavek na vytvoření sdíleného privátního odkazu, ale Azure Resource Manager provádí skutečnou práci. Stav nasazení můžete zkontrolovat na webu Azure Portal nebo pomocí dotazu a vyřešit případné chyby.
Sdílené prostředky privátního propojení, které selžou při nasazení prostřednictvím Azure Resource Manageru, se zobrazí ve voláních API List a Get, ale mají stav zřizování Failed. Jakmile se zjistí důvod selhání nasazení Azure Resource Manageru, odstraňte Failed prostředek a po použití příslušného řešení z následující tabulky ho znovu vytvořte.
| Důvod selhání nasazení | Popis | Rozlišení |
|---|---|---|
| LinkedAuthorizationFailed (Selhání propojené autorizace) | Chybová zpráva uvádí, že klient má oprávnění k vytvoření sdíleného privátního propojení ve vyhledávací službě, ale nemá oprávnění k provedení akce privateEndpointConnectionApproval/action v propojeném oboru. | Znovu zkontrolujte ID privátního propojení v požadavku, abyste měli jistotu, že identifikátor URI neobsahuje žádné chyby nebo vynechání. Pokud se služba Azure AI Vyhledávač a prostředek Azure PaaS nacházejí v různých předplatných a pokud používáte rozhraní REST nebo příkazového řádku, ujistěte se, že aktivním účtem Azure je prostředek Azure PaaS. V případě klientů REST se ujistěte, že nepoužíváte nosný token s vypršenou platností a že je token platný pro aktivní předplatné. |
| Poskytovatel síťových prostředků není zaregistrovaný v předplatném cílového prostředku | Pro cílový prostředek (účet úložiště, Azure Cosmos DB, Azure SQL) se vytvoří privátní koncový bod (a přidružené mapování DNS) prostřednictvím Microsoft.Network poskytovatele prostředků (RP). Pokud předplatné, které hostuje cílový prostředek (cílové předplatné), není zaregistrované v Microsoft.Network rp, nasazení Azure Resource Manageru může selhat. |
Musíte zaregistrovat tohoto poskytovatele prostředků v cílovém předplatném. Poskytovatele prostředků můžete zaregistrovat pomocí webu Azure Portal, PowerShellu nebo rozhraní příkazového řádku. |
Neplatný groupId pro cílový zdroj |
Po vytvoření účtů Služby Azure Cosmos DB můžete zadat typ rozhraní API pro účet databáze. I když Azure Cosmos DB nabízí několik různých typů rozhraní API, Azure AI Vyhledávač podporuje jako prostředky sdíleného privátního groupId propojení pouze SQL. Když je pro databázový účet, který není typu SQL, vytvořeno sdílené privátní propojení typu SQL pro privateLinkResourceId, nasazení Azure Resource Manageru selže kvůli nesouladu groupId. ID prostředku Azure účtu služby Azure Cosmos DB nestačí k určení používaného typu rozhraní API. Azure AI Vyhledávač se pokusí vytvořit privátní koncový bod, který pak Azure Cosmos DB odepře. |
Měli byste zajistit, aby privateLinkResourceId zadaný prostředek Služby Azure Cosmos DB byl určený pro účet databáze typu rozhraní SQL API. |
| Cílový prostředek nebyl nalezen. | Existence cílového prostředku specifikovaného v privateLinkResourceId je kontrolována pouze při zahájení nasazení pomocí Azure Resource Manager. Pokud už cílový prostředek není dostupný, nasazení selže. |
Měli byste zajistit, aby cílový prostředek byl v zadaném předplatném a skupině prostředků a nebyl přesunut nebo odstraněn. |
| Přechodné nebo jiné chyby | Nasazení Azure Resource Manageru může selhat, pokud dojde k výpadku infrastruktury nebo z jiných neočekávaných důvodů. To by mělo být vzácné a obvykle značí přechodný stav. | Zkuste znovu vytvořit tento prostředek později. Pokud problém přetrvává, spojte se s podporou Azure. |
Problémy se schvalováním privátního koncového bodu backingu
Privátní koncový bod se vytvoří pro cílový prostředek Azure, jak je uvedeno v požadavku na vytvoření sdíleného privátního propojení. Toto je jeden z posledních kroků v asynchronní operaci nasazení Azure Resource Manageru, ale Služba Azure AI Vyhledávač musí v rámci konfigurace sítě propojit privátní IP adresu privátního koncového bodu. Po dokončení tohoto propojení provisioningState přejde prostředek sdíleného privátního propojení do konečného stavu úspěchu Succeeded. Zákazníci by měli schválit nebo odepřít (nebo obecně změnit konfiguraci backingového privátního koncového bodu) pouze po přechodu stavu na Succeeded. Úprava privátního koncového bodu jakýmkoli způsobem před tímto okamžikem by mohla vést k neúplné operaci nasazení a může způsobit, že sdílený prostředek privátního propojení skončí (buď okamžitě, nebo obvykle během několika hodin) ve stavu Failed.
Změna připojení ke službě sítě se zastavila ve stavu "Aktualizace"
Sdílené privátní propojení a privátní koncové body se používají, když je zakázaný přístup k veřejné síti vyhledávací služby. Změna síťového připojení by měla být obvykle úspěšná během několika minut po přijetí požadavku. Za některých okolností může v Azure AI Vyhledávač trvat operace změny připojení několik hodin.
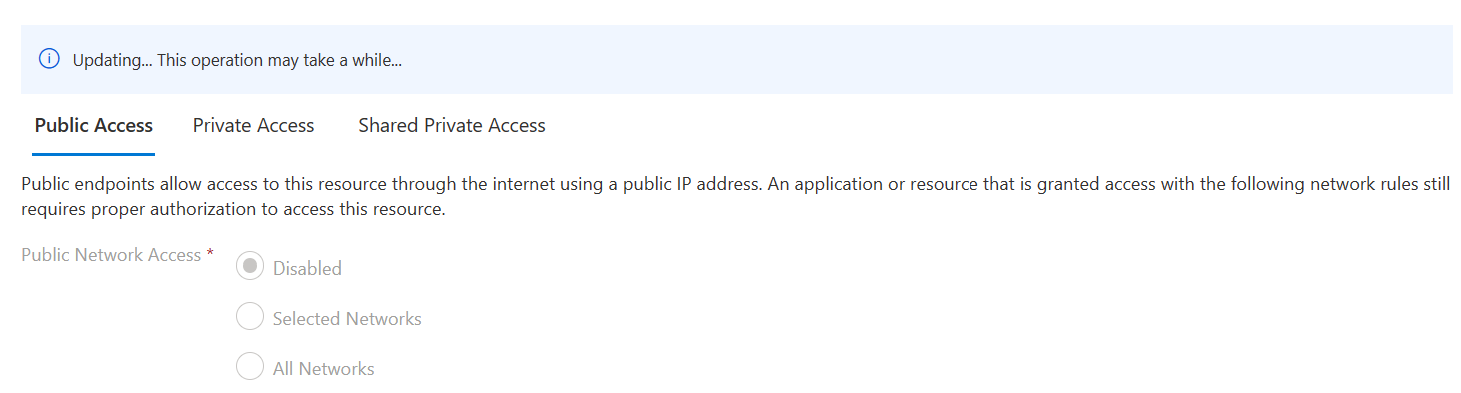
Pokud zjistíte, že operace změny připojení trvá značné množství času, počkejte několik hodin. Operace změny připojení zahrnují operace, jako je aktualizace záznamů DNS, které můžou trvat déle, než se čekalo.
Pokud se změní přístup k veřejné síti , stávající sdílené privátní propojení a privátní koncové body nemusí správně fungovat. Pokud během operace změny připojení přestanou fungovat existující sdílené privátní propojení a privátní koncové body, počkejte několik hodin, než se operace dokončí. Pokud stále nefungují, zkuste je odstranit a znovu vytvořit.
Sdílený prostředek privátního propojení se zastavil ve stavu Aktualizace nebo Neúplné
Prostředek sdíleného privátního propojení by obvykle měl po přijetí požadavku přejít do stavu terminálu (Succeeded nebo Failed) za několik minut.
Ve výjimečných případech se může stát, že Azure AI Vyhledávač nezaznamená stav prostředku sdíleného privátního propojení jako konečný (Succeeded nebo Failed). K tomu obvykle dochází kvůli neočekávanému selhání. Sdílené prostředky privátního propojení se automaticky přejdou do Failed stavu, pokud jsou "zablokované" v netermiálním stavu déle než několik hodin.
Pokud prostředek sdíleného privátního propojení nepřejde do konečného stavu, počkejte několik hodin, abyste se ujistili, že se stane Failed, abyste ho mohli odstranit a znovu vytvořit. Alternativně místo čekání můžete zkusit vytvořit jiný sdílený prostředek privátního propojení s jiným názvem (zachovat všechny ostatní parametry stejné).
Aktualizace sdíleného prostředku privátního propojení
Existující sdílený prostředek privátního propojení je možné aktualizovat pomocí rozhraní API pro vytvoření nebo aktualizaci. Hledání umožňuje pouze úzké aktualizace sdíleného prostředku privátního propojení – prostřednictvím tohoto rozhraní API je možné upravit pouze zprávu požadavku.
Není možné aktualizovat žádné z "základních" vlastností existujícího prostředku sdíleného privátního propojení (například
privateLinkResourceId)groupIda tato vlastnost bude vždy nepodporovaná. Pokud je potřeba změnit jakoukoli jinou vlastnost kromě zprávy požadavku, doporučujeme zákazníkům odstranit a znovu vytvořit sdílený prostředek privátního propojení.Aktualizace zprávy žádosti o prostředku pro sdílení privátního propojení je možná pouze v případě, že dosáhne stavu zřizování
Succeeded.
Odstranění sdíleného prostředku privátního propojení
Zákazníci můžou odstranit existující sdílený prostředek privátního propojení prostřednictvím rozhraní API pro odstranění. Podobně jako při vytváření (nebo aktualizaci) se jedná také o asynchronní operaci se čtyřmi kroky:
Požádáte vyhledávací službu o odstranění sdíleného prostředku privátního propojení.
Vyhledávací služba ověří, že prostředek existuje a je ve stavu platném pro odstranění. Pokud ano, zahájí operaci odstranění Azure Resource Manageru, která prostředek odebere.
Vyhledávací dotazy na dokončení operace (obvykle trvá několik minut). V tomto okamžiku by sdílený prostředek privátního propojení měl stav zřizování
Deleting.Po úspěšném dokončení operace se odeberou záložní privátní koncový bod a všechna přidružená mapování DNS. Prostředek se nezobrazuje jako součást operace Seznam a pokus o operaci Get pro tento prostředek má za následek 404 nenalezena.
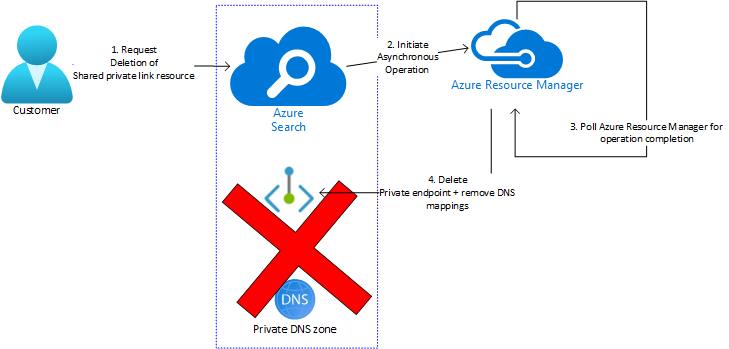
Následují běžné chyby, ke kterým dochází během fáze odstranění.
| Typ selhání | Popis | Rozlišení |
|---|---|---|
| Prostředek je v netermiálním stavu | Sdílený prostředek privátního propojení, který není ve stavu terminálu (Succeeded nebo Failed) nejde odstranit. Je možné (vzácné), že zdroj sdíleného soukromého odkazu se zasekne v nestabilním stavu až na dobu 8 hodin. |
Počkejte, až prostředek dosáhne stavu terminálu, a zkuste žádost o odstranění zopakovat. |
| Operace odstranění selhala s chybou "Konflikt" | Operace Azure Resource Manager pro odstranění prostředku sdíleného privátního propojení osloví poskytovatele prostředků cílového prostředku uvedeného v privateLinkResourceId („cílový RP“) ještě před odstraněním privátního koncového bodu a mapování DNS. Zákazníci můžou využívat Azure resource locks, aby zabránili jakýmkoli změnám jejich prostředků. Když Azure Resource Manager dosáhne cílového poskytovatele prostředků, vyžaduje, aby cílový poskytovatel prostředků upravil stav cílového prostředku (aby z metadat odebral podrobnosti o privátním koncovém bodu). Pokud je na cílovém prostředku nakonfigurován zámek (nebo je zámek nakonfigurován na jeho skupině prostředků či předplatném), operace Azure Resource Manageru selže s chybovou hláškou "Konflikt" (a příslušnými detaily). Sdílený prostředek privátního propojení se neodstraní. |
Zákazníci by měli odebrat zámek cílového prostředku před opakováním operace odstranění. Poznámka: K tomuto problému může dojít také v případě, že se zákazníci pokusí odstranit vyhledávací službu se sdílenými prostředky privátního propojení, které odkazují na "uzamčené" cílové prostředky. |
| Operace odstranění selhala. | Asynchronní operace odstranění Azure Resource Manageru může ve výjimečných případech selhat. Pokud tato operace selže, dotazování na stav asynchronní operace zobrazí chybovou zprávu a příslušné podrobnosti. | Zkuste operaci zopakovat později nebo se spojte s podporou Azure, pokud problém přetrvává. |
| Prostředek se zasekl ve stavu Odstranění | Ve výjimečných případech může být prostředek sdíleného privátního propojení zablokovaný ve stavu Odstranění až 8 hodin, pravděpodobně kvůli závažnému selhání vyhledávacího poskytovatele prostředků. | Počkejte 8 hodin, po kterých se prostředek přepojí do Failed stavu a pak žádost znovu odešlete. |
Další kroky
Přečtěte si další informace o sdílených prostředcích privátního propojení a o tom, jak ho používat pro zabezpečený přístup k chráněnému obsahu.